




Umetno inteligenco dandanes uporabljajo že za zelo veliko opravil, poteka pa tudi njena uporaba na področju kibernetske varnosti. Na tej fronti je Anthropic napovedal zelo zanimiv razvoj, ki se osredotoča predvsem na odkrivanje ranljivosti, ki jih lahko kriminalci izkoristijo prav s pomočjo umetne inteligence.
Pobuda družbe Anthropic se imenuje Project Glasswing, za njo pa stoji eksperimentalni splošnonamenski model umetne inteligence Claude Mythos Preview, ki ga zaradi varnostnih razlogov ne bodo odprto dali na voljo.
Anthropic je eden najuspešnejših zagonskih podjetij za umetno inteligenco na svetu in je že doslej dosegel zelo lepe uspehe, s projektom Project Glasswing pa je uspel nagovoriti ekskluzivnejši krog strank kot kdaj koli prej. Po poročanju podjetja ta razvoj že podpirajo Amazon Web Services, Apple, Broadcom, Cisco, CrowdStrike, Google, JPMorgan Chase, Linux Foundation, Microsoft, Nvidia in Palo Alto Networks. Cilj je zaščititi najbolj kritično programsko opremo na svetu.
Orodja generativne umetne inteligence so v zadnjem času na primer na področju programiranja dosegla raven, ki lahko presega zmožnosti ljudi. V okviru projekta Project Glasswing pa želijo doseči, da bi umetno inteligenco lahko učinkovito uporabili za preprečevanje kibernetskih napadov na osnovi umetne inteligence.
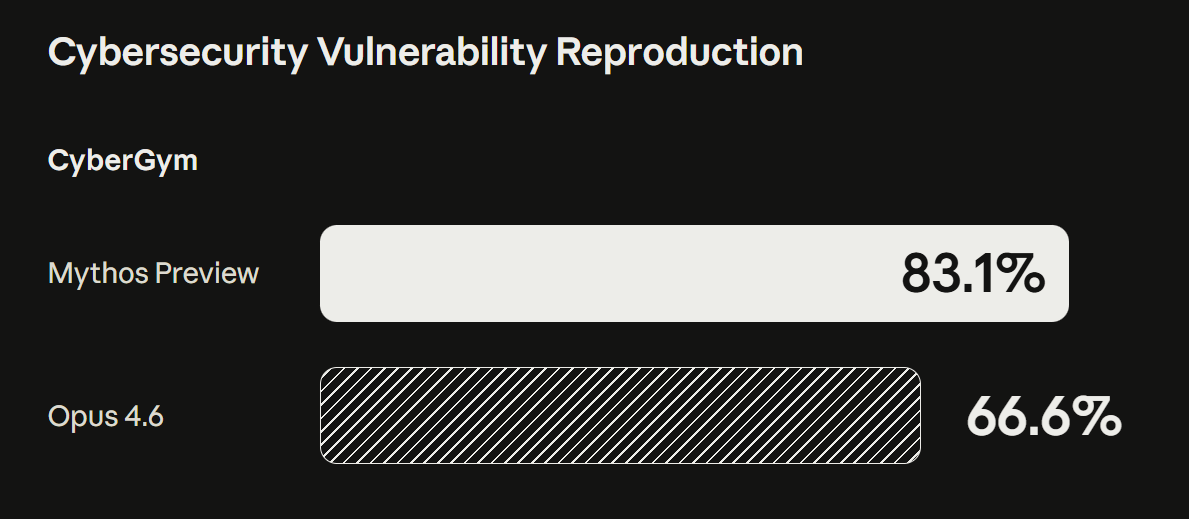
Anthropic že nekaj časa za kulisami preizkuša predogled modela Claude Mythos in po poročanju podjetja so z njim odkrili več tisoč varnostnih lukenj, ki so pomenile visoko tveganje za različne operacijske sisteme in spletne brskalnike.
Podjetje zaradi varnostnih razlogov ni omenilo konkretnih stvari, je pa povedalo, da je model v OpenBSD opazil ranljivost, odprto že 27 let, v FFmpegu pa mu je uspelo najti ranljivost, prisotno 16 let. Čeprav so čez to v letih šli tisoči varnostnih strokovnjakov in milijoni varnostnih pregledov, je nihče ni opazil.
V okviru projekta Project Glasswing Anthropic svojim partnerjem zagotavlja okvir kreditov za uporabo v vrednosti 100 milijonov dolarjev, kar pomeni, da lahko podjetja z modelom Claude Mythos Preview delajo brezplačno. S tem želi izraziti, da je varnost na prvem mestu, in resnično si želijo, da bi s tem orodjem uspeli odkriti ranljivosti platform, preden nepooblaščeni zlorabijo možnosti s svojo z umetno inteligenco izdelano zlonamerno programsko opremo.
Anthropic je povedal tudi, da bo različnim odprtokodnim organizacijam namenil 4 milijone dolarjev, ki jih razvijalci lahko porabijo za izboljšanje varnosti.
Podjetje podpira delovanje organizacij Alpha-Omega, OpenSSF in Apache Software Foundation. Prostega dostopa do modela Claude Mythos pa v načrtih ni, Anthropic skuša doseči, da bi dostop omogočal prek različnih preverjenih organizacij, nadzor pa bi obdržal zase.
Po trenutnih načrtih bodo celovita varnostna poročila o dejavnosti projekta Project Glasswing izhajala vsakih 90 dni, torej četrtletno. V njih bo vidno, koliko in kakšnih ranljivosti je model uspel odkriti v posameznem obdobju. Poročila bodo vsebovala tudi praktična priporočila za izboljšanje varnosti. Anthropic je sporočil tudi, da o zmogljivostih modela nenehno pogaja z ameriškimi vladnimi uradniki.
Uporaba splošnonamenskega modela, ki se uporablja v okviru projekta Project Glasswing, je izjemno draga. Na vhodni strani obdelava 1 milijona žetonov stane 25 dolarjev, pri izhodu pa ustvarjanje prav tako 1 milijona žetonov stane že 125 dolarjev. Vendar se lahko njegova uporaba z lahkoto obrestuje, če resnično učinkovito odkriva ranljivosti, saj podjetja tudi raziskovalcem varnostnih lukenj za njihovo dejavnost plačujejo precejšnje vsote.