




Orodja z umetno inteligenco podjetjem in uporabnikom pogosto povzročajo težave, in to na najrazličnejše načine. Zdaj je prišla na dan “hekerska” metoda, ki omogoča neovirano pošiljanje SMS-ov iz zaklenjenih pametnih telefonov.
Dandanes je pametne telefone mogoče zaščititi na številne načine, ena najosnovnejših varnostnih funkcij pa je zaklep zaslona. Ljudje ga danes na takšen ali drugačen način uporabljajo na skoraj vseh napravah. Čeprav se čas od časa pojavijo programske napake in metode, s katerimi ga je mogoče izigrati ali zaobiti, je tudi zdaj prišla na dan taka metoda, kot smo izvedeli, pa za to pri Googlu pravzaprav že nekaj časa vedo, le popravili je še niso.
Na telefonih z Androidom lahko nepooblaščeni tudi pri zaklenjenem zaslonu pošiljajo SMS-e, pri čemer si morajo pomagati z Geminijem.
Meti se je zaradi pretirane uporabe umetne inteligence pri Instagramu že uspelo zaplesti v zelo resno varnostno napako. Tokrat je na vrsti Google , a na srečo tu ni takšne nevarnosti kot pri Meti, vendar vsekakor govorimo o resnem tveganju za zasebnost.
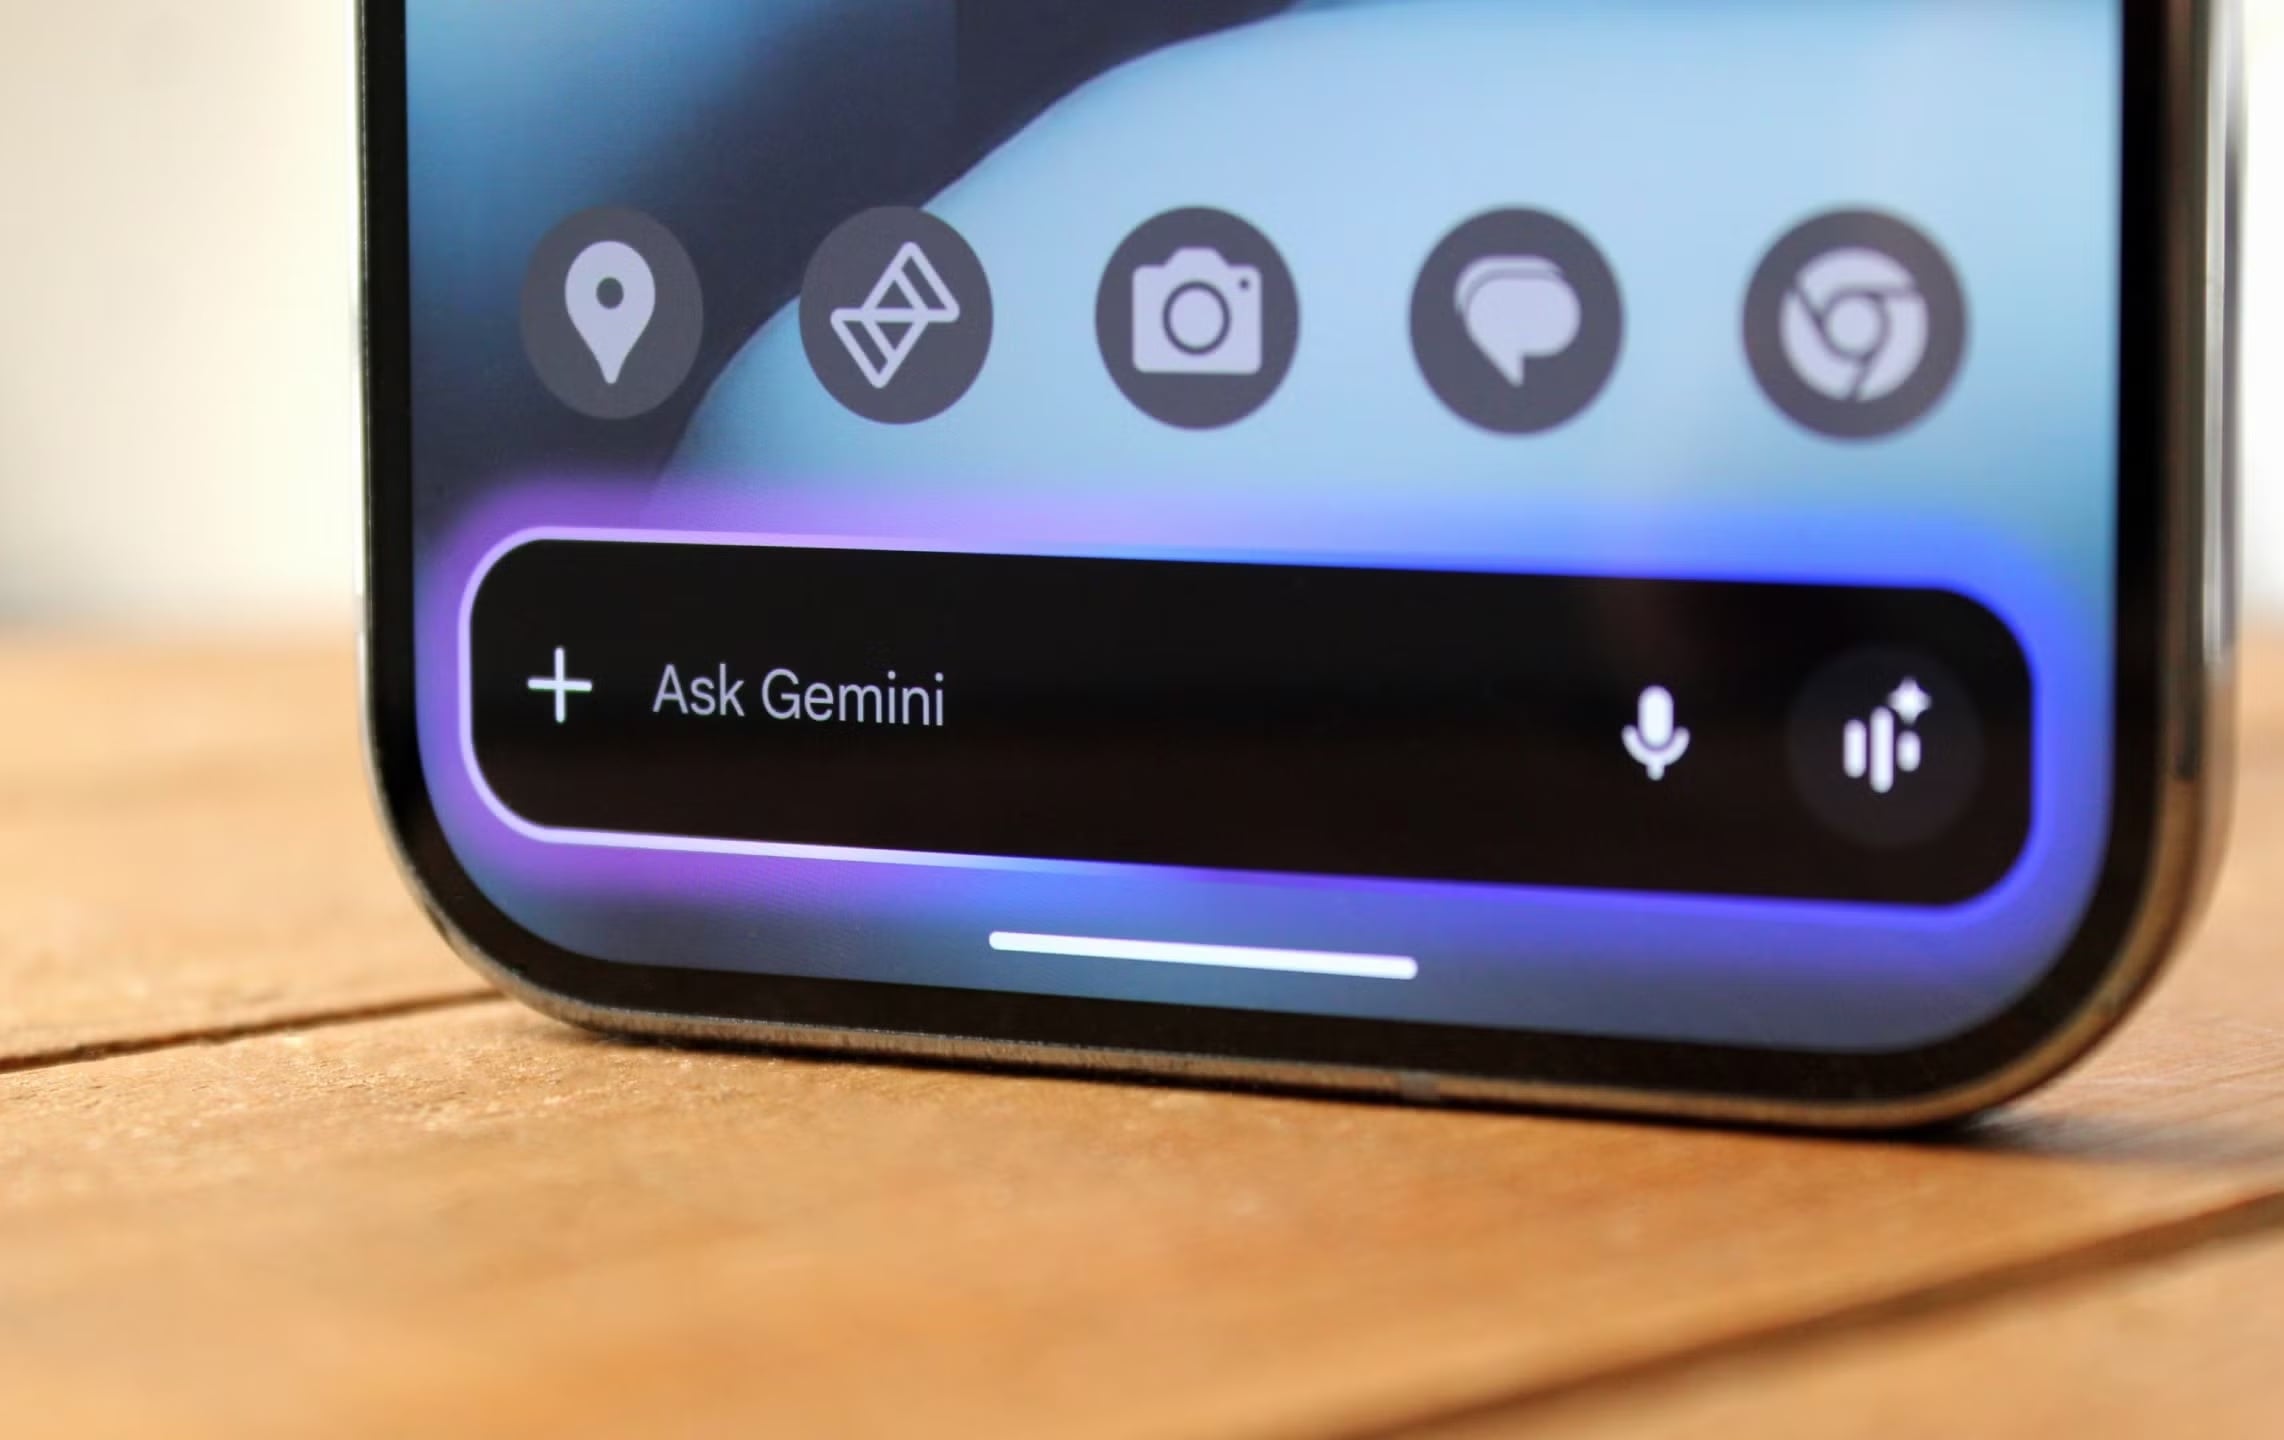
Gemini uporabnikom že ponuja veliko možnosti. Tako je mogoče upravljati vrsto aplikacij, ne da bi jih bilo treba posebej odpreti. Dovolj je Geminiju naročiti, kaj želimo storiti, generativna umetna inteligenca pa opravi naloge. Ko pa človek le vklopi zaslon in bi moral Gemini prestopiti zaklenjeni zaslon, od njega razumljivo zahteva kodo, da lahko opravi nalogo.
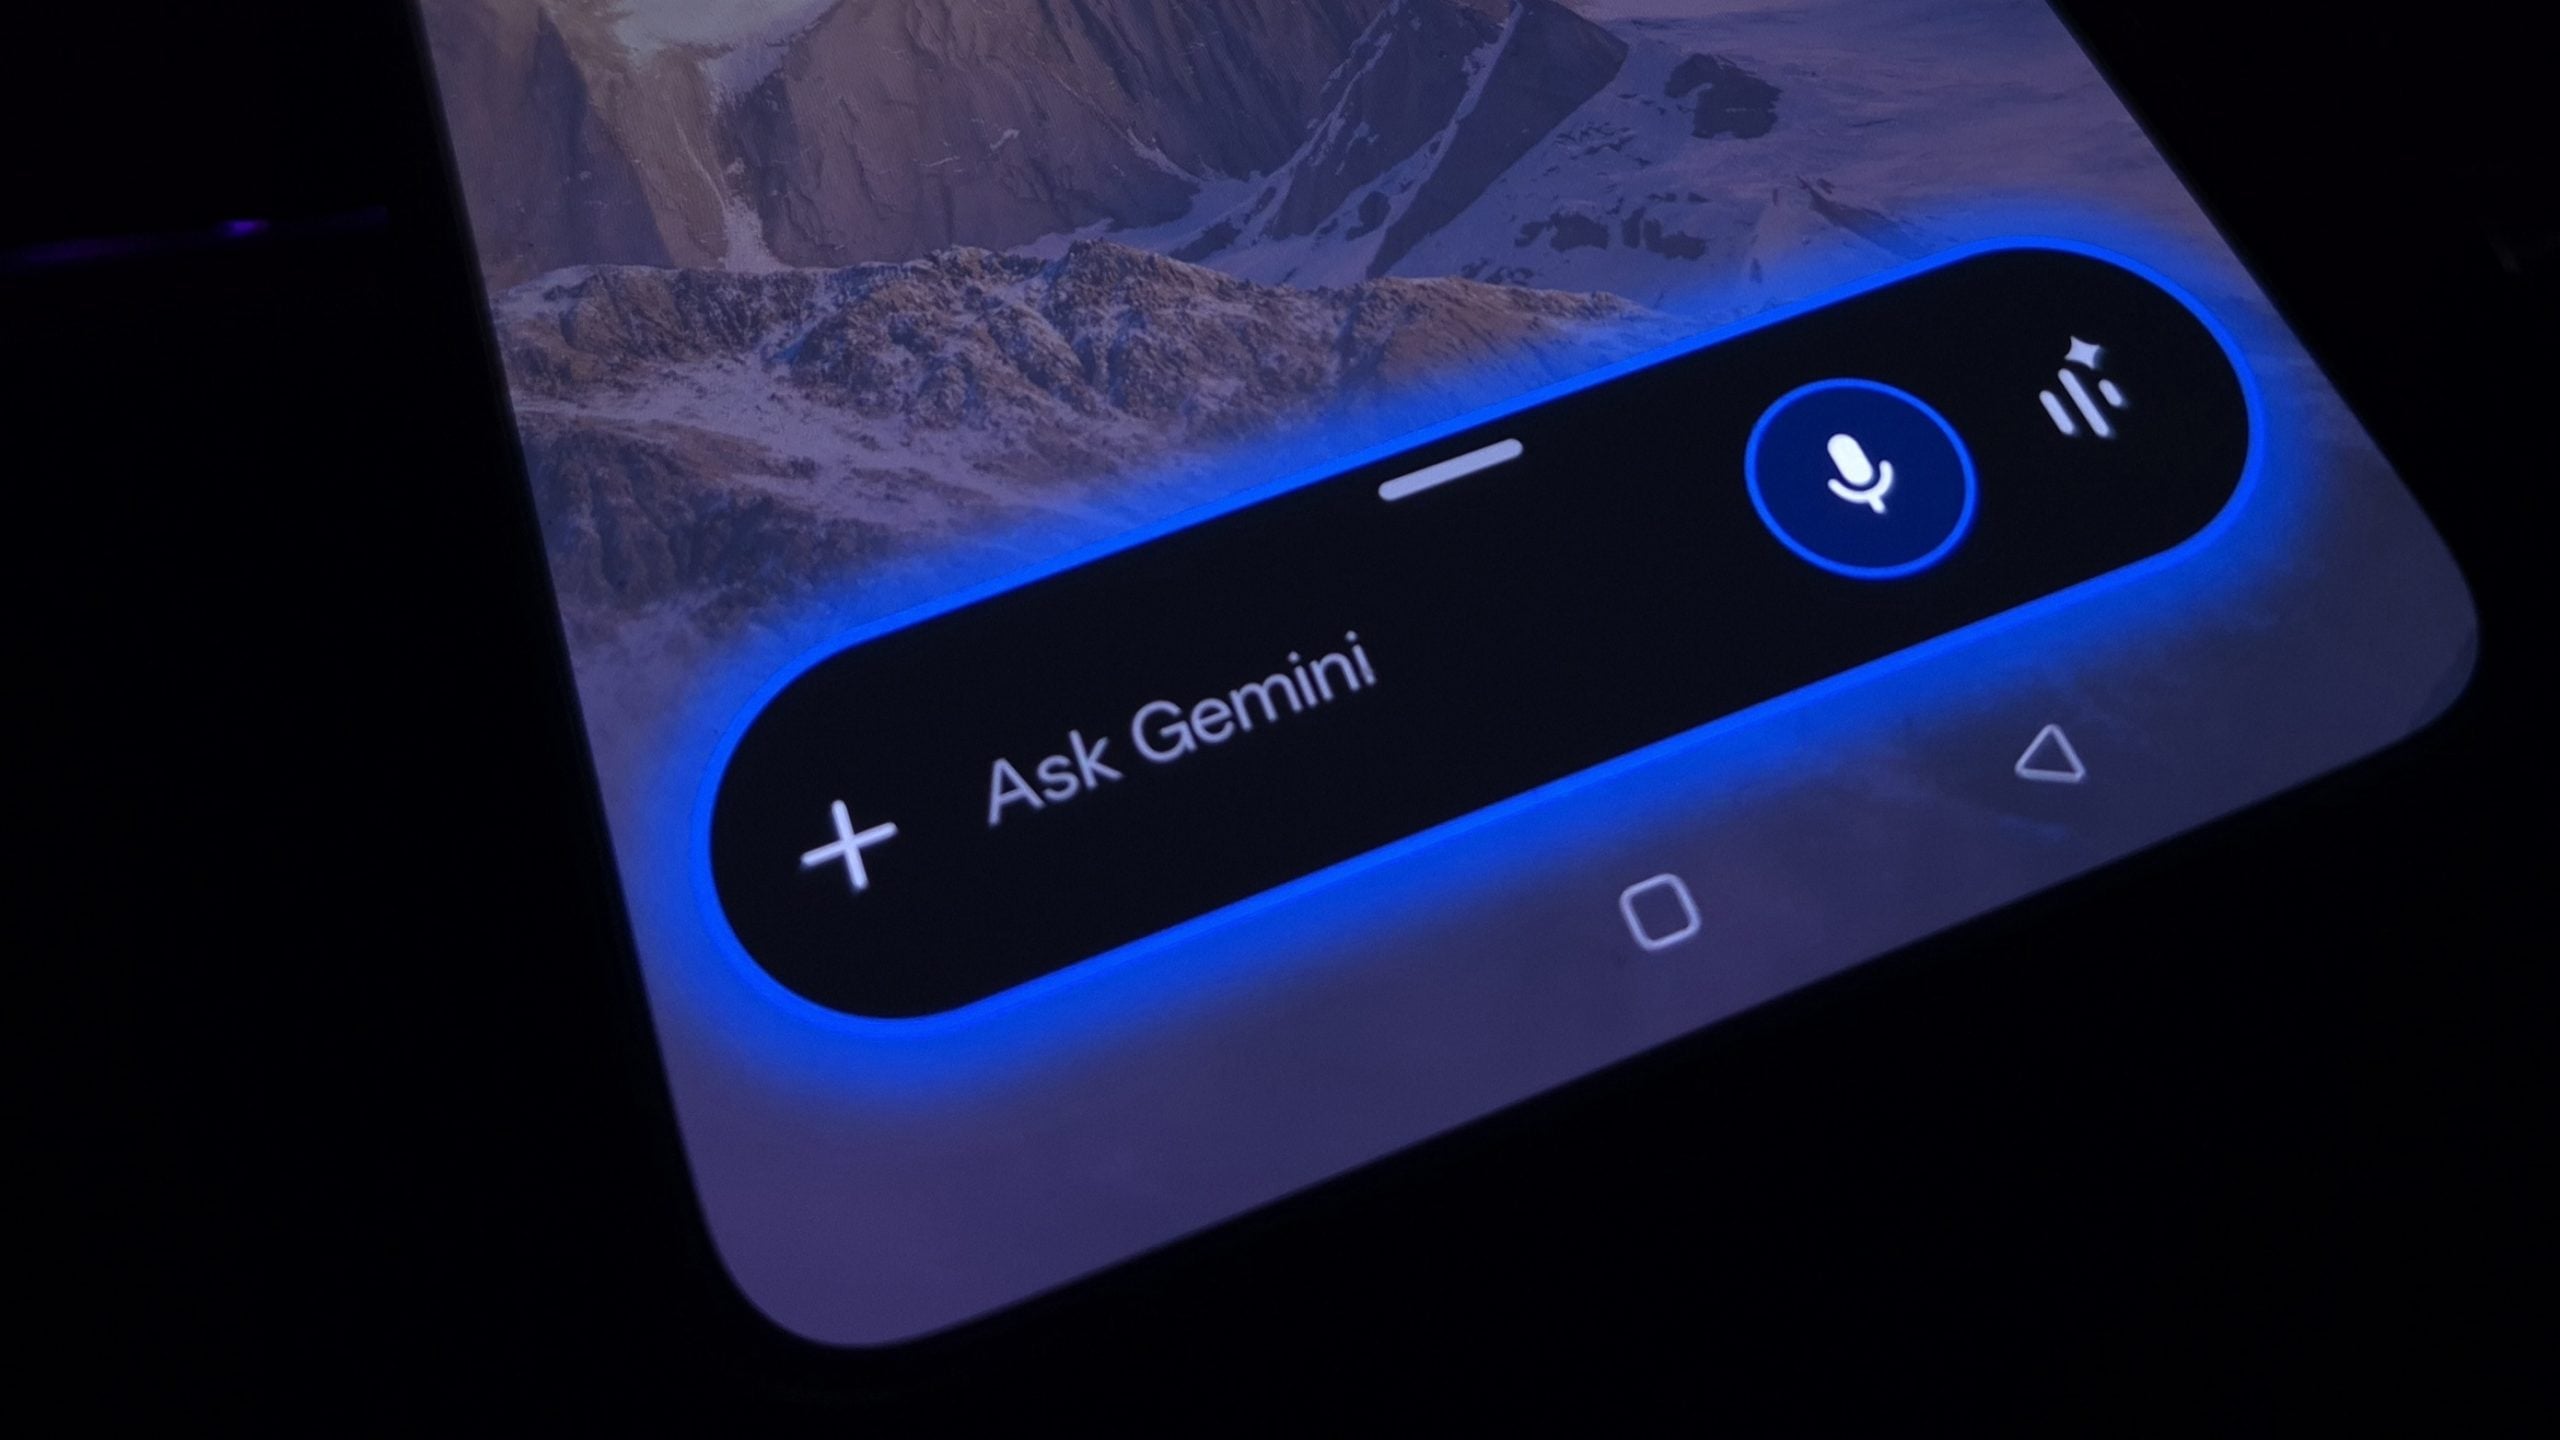
Razen če uporabnik na robu besedilnega polja v Geminiju pritisne gumb za priponke in med tem, ko ga drži, potrdi zagon sporočilne aplikacije. Kaže, da tako operacijski sistem pozabi zahtevati geslo.
Poleg tega so odkrili še eno napako pri uporabi Geminija z zaklenjenega zaslona. V drugi polovici videoposnetka, ki ga je predstavil “heker”, je videti, da je mogoče z lahkoto aktivirati tudi onemogočene dostope aplikacij. Medtem ko si je Google prizadeval Gemini integrirati kar najgloblje, za zagotavljanje varnosti očitno ni namenil dovolj energije. Za te zlorabe ni treba biti podkovan heker.
Predstavljena metoda ne deluje na vseh napravah, vendar ranljivost zagotovo obstaja na primer na telefonih Pixel z Androidom 16. Po razpoložljivih informacijah Google za napako ve od maja, poročilo o njej je potrdil, popravek pa naj bi že nastajal. Morda bo že v naslednjem varnostnem popravku, do takrat pa je morda smiselno Geminija onemogočiti na zaklenjenem zaslonu. O tem, ali je to mogoče izkoristiti tudi na telefonih Pixel, posodobljenih na Android 17, se ne govori.