




Apple je iOS 26.4 izdal konec marca, iOS 26.5 sredi maja, na iOS 26.6 pa je bilo treba počakati do konca julija. V aktualni posodobitvi prevladujejo predvsem popravki napak in varnostne zakrpe, s tem pa se Apple obrača k uvedbi iOS 27.
»Ta posodobitev vsebuje popravke napak in varnostne posodobitve ter optimizira indeks Spotlight za pripravo na iOS 27,« je mogoče prebrati v zapisniku izdaje iOS 26.6.
Posodobitev v ozadju vsebuje veliko sprememb, a novosti, zanimivih za uporabnike, tu pravzaprav ni treba iskati. Pomembnejše izboljšave Apple že hrani za iOS 27. V zapisniku izdaje je proizvajalec poudaril le, da so indeks Spotlight tu že optimiziral tako, da je teren pripravljen za posodobitev iOS 27. S tem podjetje skuša uporabnikom sporočiti, da je vredno namestiti nov sistem, ne glede na to, da mnogi že raje čakajo na iOS 27.
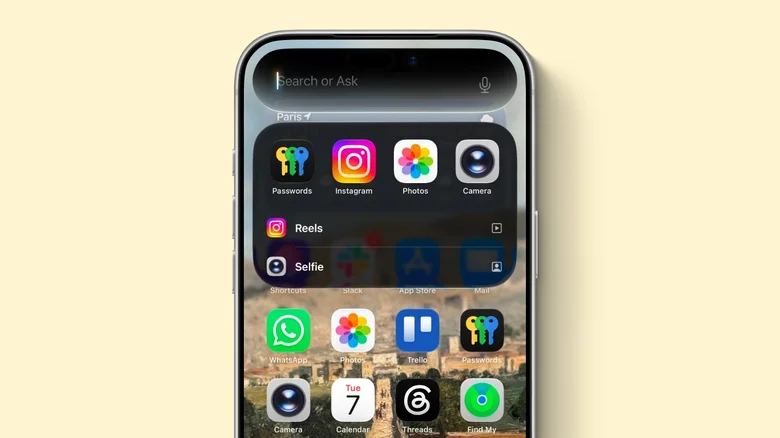
iOS 27 prinaša številne resne spremembe, eno od velikih prizadetih področij pa bo poleg Siri Spotlight. Za delovanje obeh bo pomembno, kako iPhoni indeksirajo vsebine v shrambi naprav. Ustrezno indeksiranje pa je izjemno dolgotrajen proces, zato se je Apple odločil, da ga sproži že z iOS 26.6, tako da bo jesenski prehod po namestitvi iOS 27 precej gladkejši.
Na iPhonih iOS omogoča blokiranje le omejenega števila stikov, in vse do zdaj sistem uporabniku ni poslal nobenega obvestila, ko je dosegel omejitev. Z iOS 26.6 se to spreminja, odslej bo sistem opozoril, ko bo število blokiranih stikov doseglo maksimum.
iOS 26.6 je velik poudarek namenil varnosti, vsaj tako nakazuje dejstvo, da je v »paketu« res neverjetna količina manjših in večjih varnostnih popravkov. Med drugim so bili prizadeti tudi jedro, Wi-Fi in WebKit.
Apple v običajnem varnostnem poročilu navaja skupaj 78 ločenih vnosov o ranljivostih. A v resnici je podjetje izpostavilo kar 87 edinstvenih identifikatorjev CVE, saj so nekatere ranljivosti zadevale več področij. Med njimi so bile tudi kritične težave, a Applova varnostna ekipa je zakrpala tudi veliko blažjih ranljivosti.
Brez zahteve po popolnosti: na seznamu najdemo ranljivosti, kot sta varnostna napaka v MediaRemote, ki je aplikacijam omogočala pridobitev pravic root, ali ranljivost v ImageIO, ki je omogočala izvajanje poljubne kode med obdelavo slike, pripravljene za napad. Napaka v Stikih je aplikaciji lahko omogočila dodajanje novih stikov brez dovoljenja uporabnika, prek funkcije iPhone Mirroring pa je bilo mogoče dostopati do občutljivih podatkov, če je imel napadalec fizični dostop do naprave.