




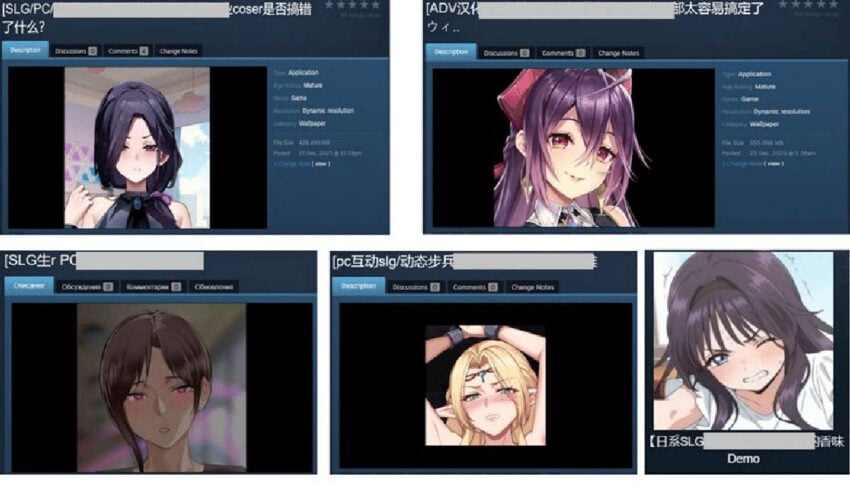
Kibernetski kriminalci nenehno iščejo nove načine za širjenje zlonamerne kode, prek katere pridobivajo pomembne podatke, uporabniške račune, denarnice za kriptovalute ali drugo vrednost, iz katere lahko iztržijo dobiček – v ciljne sisteme lahko namestijo celo algoritme za rudarjenje kriptovalut. Po navedbah strokovnjakov podjetja Kaspersky je nedavno žrtev kibernetskih kriminalcev postal tudi Steam Wallpaper Engine: prek njega so ciljali na igralce, ki so jih skušali ujeti s privlačnimi ozadji, pogosto z ponudbo vsebin na temo animeja.
Wallpaper Engine je samostojna zunanja aplikacija, ki je na Steamu na voljo za 4,99 dolarja in jo uporablja zelo veliko ljudi: med vsebinami, ki niso igre, vodi lestvico priljubljenosti, zato je razumljivo, da so kibernetski kriminalci začeli iskati priložnosti v njej. Aktivna uporabniška baza Wallpaper Engine šteje med 93.000 in 114.000 članov, programska oprema pa podpira štiri vrste ozadij. Ena od njih uporablja samostojno izvedljivo datoteko, ki deluje v ozadju – prav to so izbrali napadalci in prek nje pridobivali tudi uporabniške račune.
Po navedbah strokovnjakov ozadja do žrtev dostavljajo na dva načina. Pri prvem so datoteke EXE ali DLL oziroma skripte z zlonamerno kodo shranjene ob datotekah z ozadji, nič hudega sluteči uporabnik pa jih prejme v obliki paketa. V drugem primeru zlonamerna koda prispe v obliki z geslom zaščitene stisnjene datoteke, pri čemer je geslo bodisi v imenu arhiva bodisi v konfiguracijski datoteki JSON, tako da ga skript lahko samodejno odpre. Postopek je enak: če želimo uporabiti ozadje, se vzporedno z njim v sistem namesti tudi zlonamerna koda.
Strokovnjaki podjetja Kaspersky so lani decembra preučili tudi konkreten vzorec, ki je v sistem prišel po zagonu manjše namizne igre. Po zagonu igre se je v ozadju namestila zlonamerna programska oprema, ki je v sistem vgradila stranska vrata z imenom DarkKomet, skrita za procesom Synaptics.exe, s seboj pa je prinesla tudi spremenjeno datoteko AggregatorHost.dll. Slednja je sicer sistemska datoteka, ki so jo napadalci predelali, da bi poiskali knjižnico Steam v danem sistemu in pridobili uporabniške podatke oziroma podatke o živi seji trenutno prijavljenega uporabnika, zlonamerna koda pa jih je nato posredovala oddaljenemu strežniku in tako prepustila nadzor napadalcem. Z nadzorom nad aktivno sejo lahko napadalci v imenu tega uporabnika širijo z zlonamerno kodo okužena ozadja, zato je širjenje zlonamerne kode ostalo aktivno tudi potem, ko so nekatere datoteke odstranili.
Po trenutnih podatkih 89 % prenosov z zlonamerno kodo izvira s Kitajske, na drugem mestu je Rusija s 5,5 %. Nekaj prenosov je bilo tudi iz Nemčije, Indije, Vietnama, Singapurja, Hongkonga in celo Kanade, torej se je širila dokaj široko. Med zlonamerno kodo so bili algoritmi za krajo informacij, programska oprema za rudarjenje kriptovalut in številne druge vsebine. Po mnenju strokovnjakov metode ni uporabljala samo ena skupina, temveč več ločenih kibernetskih kriminalnih združb.
Dobra novica je, da je ekipa Steama odstranila ozadja z zlonamerno kodo in povezave nanje, še preden je izšlo poročilo podjetja Kaspersky. Preiskave kažejo, da so se prvi paketi ozadij z zlonamerno kodo pojavili avgusta 2025, torej so žrtve zbirali kar dolgo. Strokovnjaki svetujejo, naj vsak, ki je prenesel sumljive pakete ozadij, te takoj odstrani, v sistemu opravi pregled z antivirusnim programom, nato pa preveri še zadnje dejavnosti v svojem računu Steam, iz katerih se lahko izkaže, ali so ga kibernetski kriminalci uporabili za širjenje zlonamerne kode.