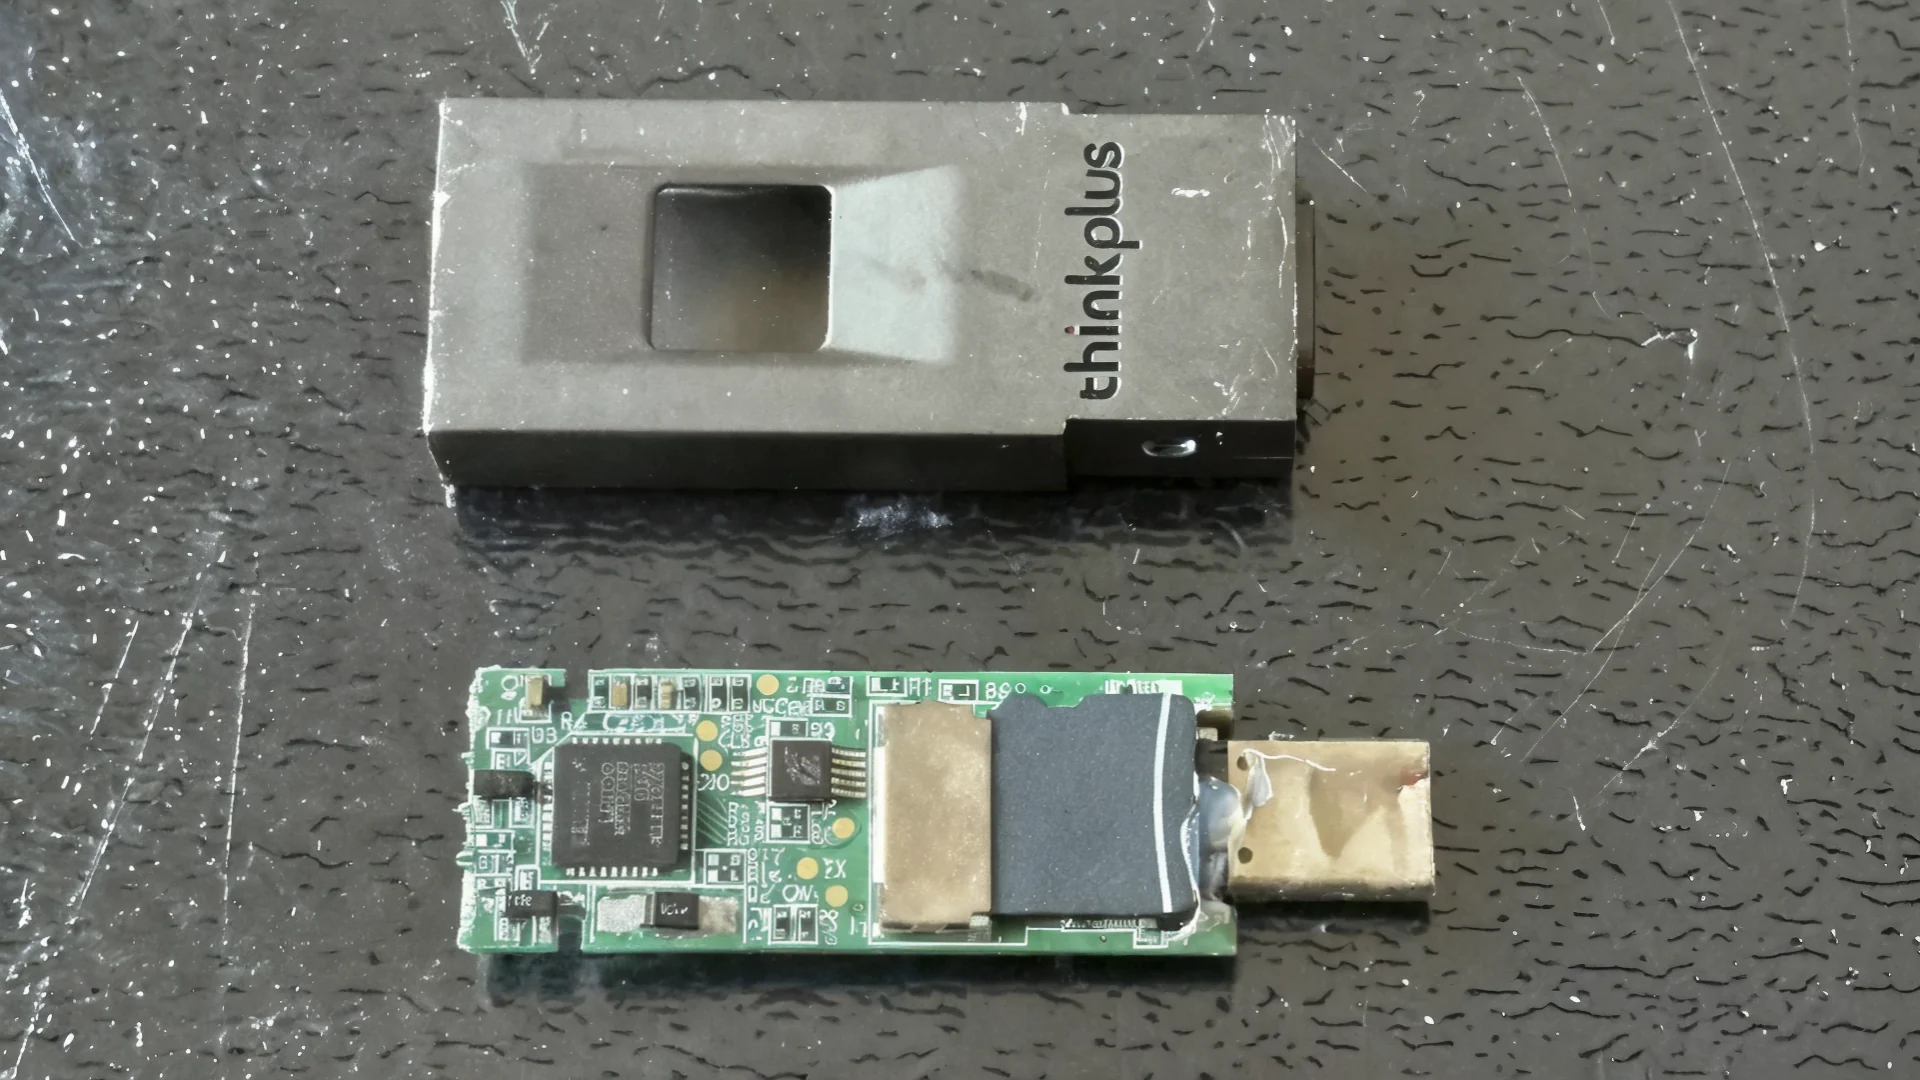





Kitajski varnostni raziskovalec je pred kratkim razkril zanimive ugotovitve, ki kažejo, da domnevno šifrirani podatki zaradi pomanjkljivosti strojne opreme in programske opreme za upravljanje dostopa pogosto sploh niso varni. Nazoren primer je pomnilniški ključ USB Lenovo ThinkPlus FU100, ki naj bi po navedbah proizvajalca podatke varoval s šifriranjem AES-256. Preiskava je pokazala, da to ne drži, poleg tega pa na tiskanem vezju namesto običajnega ali vgrajenega pomnilnika NAND flash tiči kartica SD.
To je odkril Xusheng Li, ki je ključ USB za potrebe preiskave tudi razstavil, da bi preveril njegovo zasnovo in delovanje v praksi. Hitro je ugotovil, da je na tiskanem vezju kartica SD, kar bi že samo po sebi lahko vzbudilo pomisleke. Prava težava pa je bila drugje: bralnik prstnih odtisov na pogonu ni služil odklepanju šifriranih podatkov, kot bi pričakovali glede na trženjske obljube, temveč je zgolj aktiviral krmilnik USB in s tem omogočil dostop do podatkov.
Raziskovalec je pozneje ugotovil še, da podatki na kartici SD niso bili zaščiteni niti s šifriranjem AES-256 niti s katero koli drugo obliko šifriranja. Po odklepu pogona so bili torej prosto dostopni, enako pa je veljalo, če je napadalec napravo razstavil in iz nje vzel kartico SD. Analiza programske opreme z umetno inteligenco je razkrila tudi uporabniške račune, ki so delovali kot stranska vrata in omogočali dostop do naprave. Odkritje je zadevalo tudi pomnilniške naprave drugih proizvajalcev, zato domnevno varni pogoni USB le niso bili tako varni.
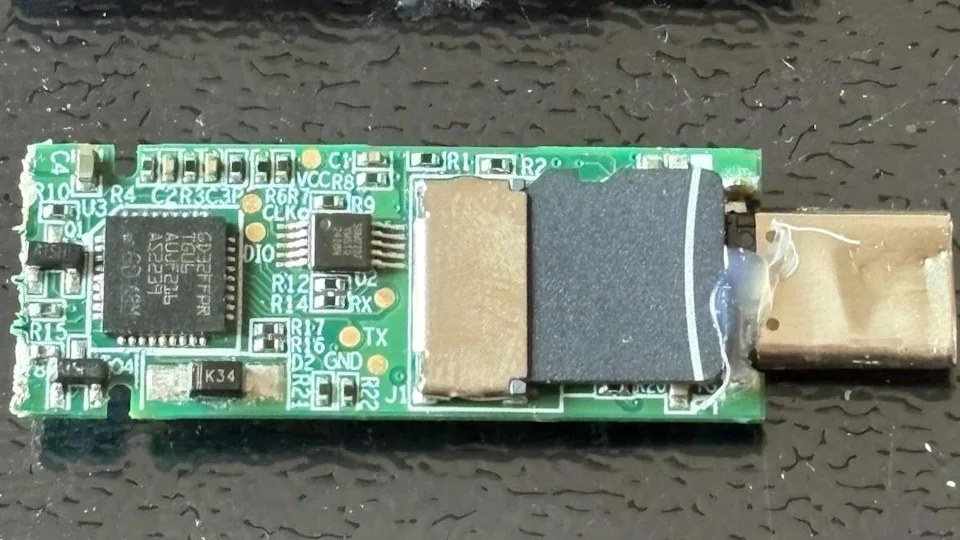
Pri modelu FU100 je proizvajalec varnost sprva izboljšal s plastjo epoksidne smole, ki je preprečevala odstranitev kartice SD. Pozneje je letos spremenil zasnovo prizadetih izdelkov. Modele FU100, FU200 in TSD303 je bilo mogoče zamenjati prek kitajske podpore za stranke, prav tako pa je bilo mogoče zaprositi za lokalno posodobitev vdelane programske opreme. Ranljivosti so pozneje dobile tudi oznake CVE. Ena od treh je bila ocenjena kot visoko tvegana: zadeva konfiguracijsko programsko opremo in uporabniku, prijavljenemu v lokalni sistem, omogoča, da obide preverjanje pristnosti uporabnika pogona ter napravo odklene z nepooblaščenim prstnim odtisom.
Preiskava je razkrila težave tudi pri Lenovovem pogonu TSD303, čeprav je ta vsaj dejansko uporabljal šifriranje podatkov. Težava je bila v tem, da je programska oprema pogona geslo prek povezave USB pošiljala programski opremi za preverjanje pristnosti v nešifrirani obliki, zato ga je bilo preprosto prestreči. Prvi popravek je ključ zaščitil s postopkom, ki je temeljil na časovnem žigu in blokovnem šifriranju. Vendar s tem podatki še vedno niso bili varno obdelani, programska oprema pa je ostala ranljiva. Zato je sledil nov popravek, po katerem veljavno geslo ni več zapustilo pogona.
Težava je v tem, da so različni proizvajalci isti programski paket uporabljali še pri devetih drugih pogonih. Tudi ti izdelki so bili zato lahko ogroženi, če so prišli v roke ustrezno usposobljenemu napadalcu. Pri dveh pogonih so bili podatki poleg tega shranjeni na nešifrirani kartici microSD. Za katere pogone je šlo, ni bilo razkrito, saj je naknadno odpravljanje takšnih varnostnih tveganj precej zahtevno in drago.
Raziskovalec je z uporabo platforme OpenAI Codex uspešno razbil tudi zaščito programske opreme za šifriranje podatkov nekaterih proizvajalcev. Med njimi je bilo Netacovo orodje, katerega zaščito je umetna inteligenca razbila v 7 minutah: v programski kodi je našla vdelan nespremenljiv ključ, v diagnostičnem dnevniku pa še uporabniško geslo. Pozneje je razbil tudi zaščito programa KakaSoft USB Copy Protection, ki obljublja preprečevanje kopiranja. Tudi v njem je bilo skrito interno geslo, s katerim je Codex lahko dešifriral preskusno datoteko. Za to je potreboval približno 26 minut, uporabniškega gesla pa ni potreboval.
Zaščito aplikacije Nexcopy Copy Secure je bilo mogoče obiti v 10 minutah, saj je aplikacija za brskanje po datotekah vsebovala potrdilo, s katerim je bilo mogoče dešifrirati podatke. Tudi razbijanje zaščite aplikacije YutianDun podjetja SecZure ni bilo posebej zahtevno. V njej je namreč našel dva skrita uporabniška računa, ki sta kot stranska vrata omogočala dostop do datotek. Varnostni raziskovalec teh podjetij ni več obvestil, saj po njegovem mnenju pogona, ki je že v napadalčevih rokah, tako ali tako ni mogoče odpoklicati ali posodobiti. Med prizadetimi programi Netacov zagotovo ni prejel popravka za odkrito napako, o drugih pa ni informacij.