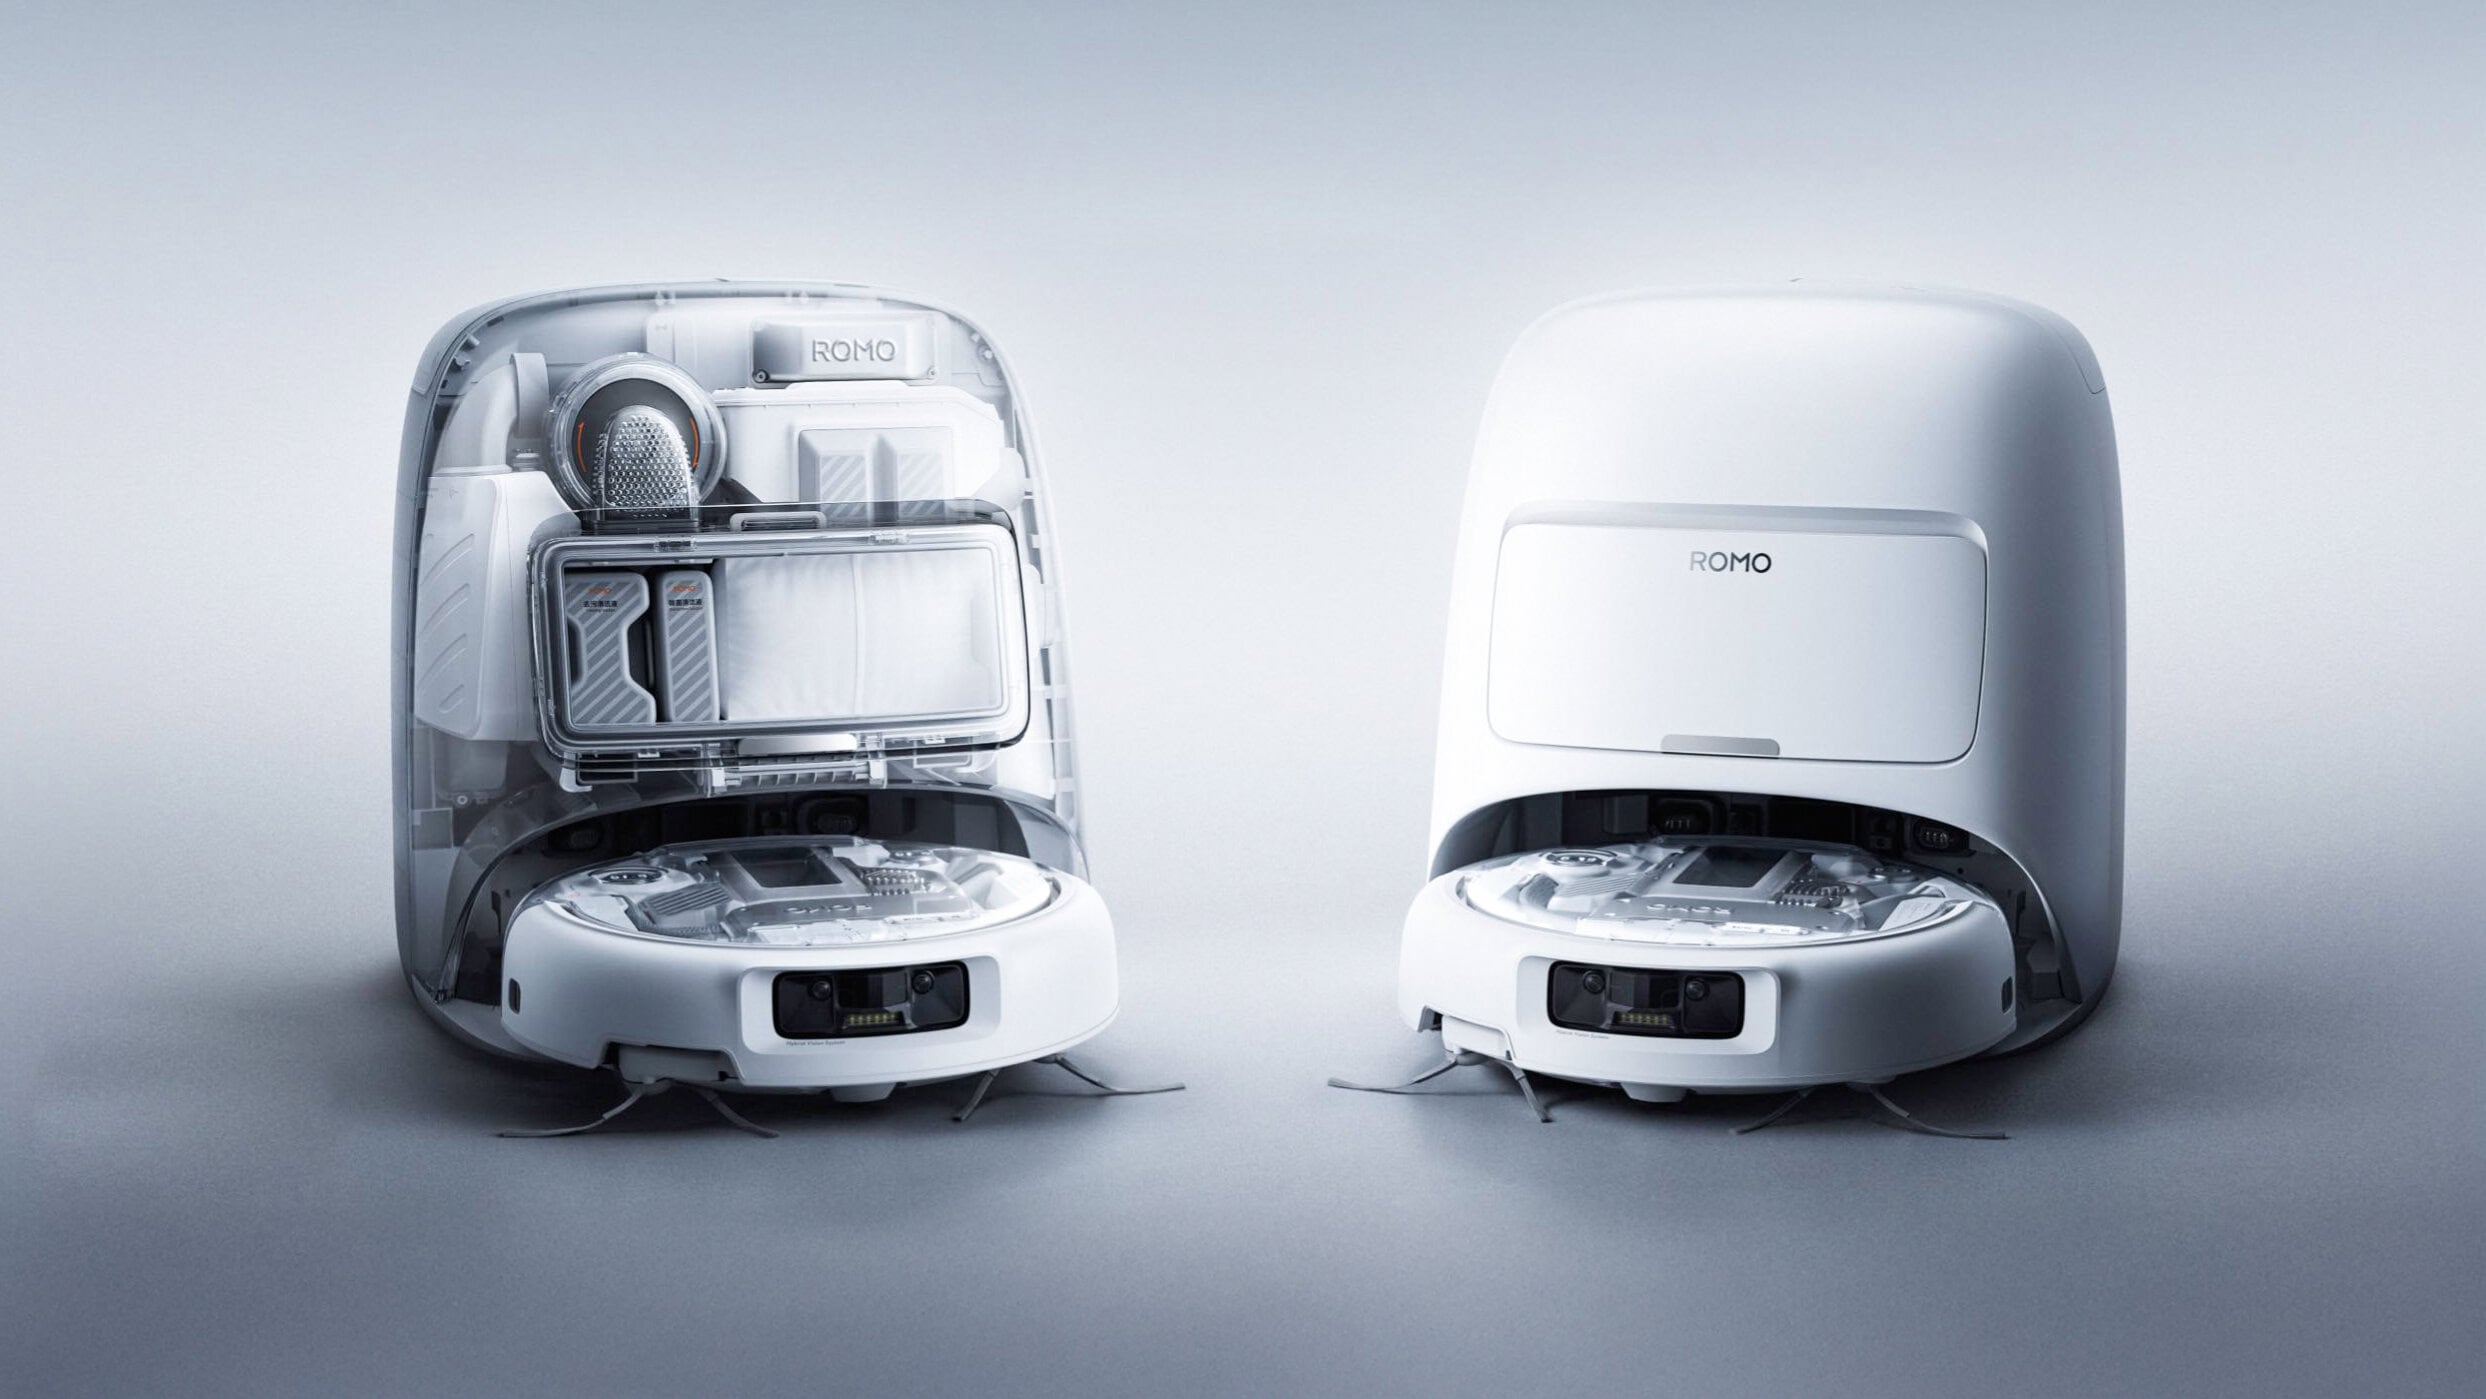





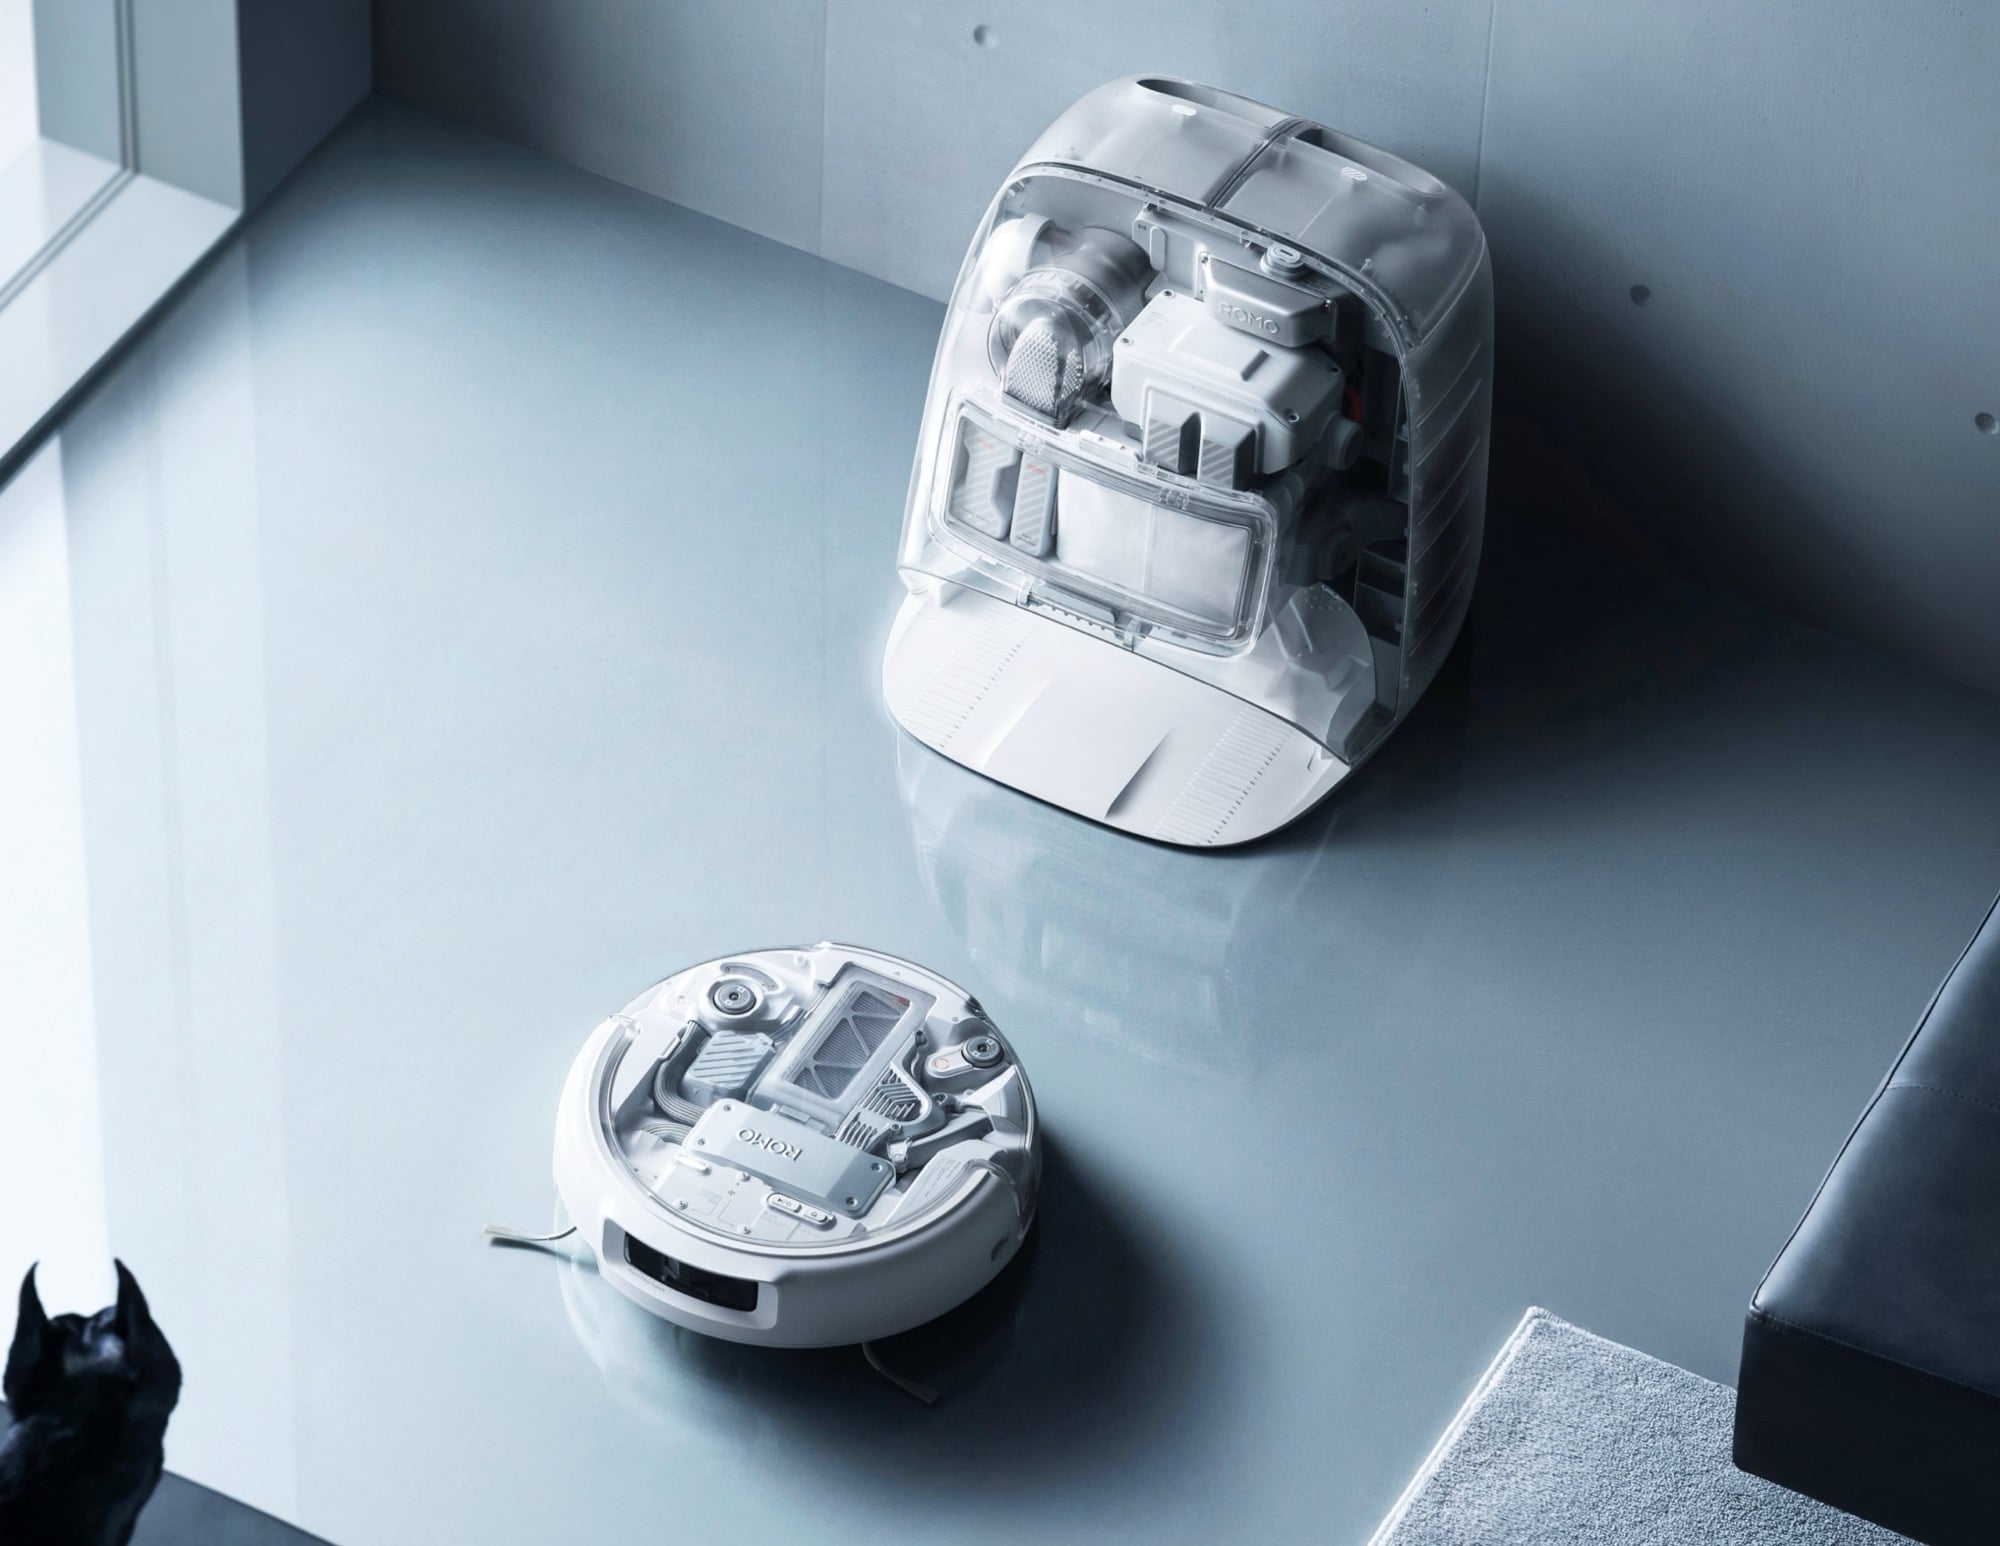
Lani je DJI lansiral svoj robotski sesalnik Romo, ki je takoj ciljal na vrhnji razred. Ponuja odlične možnosti, zapakirane v spektakularno preobleko, z precej resnim strojnim in programskim ozadjem. To je enega od uporabnikov spodbudilo, da je vdrl v sistem naprave in iz nje iztisnil še več.
Sammy Azdoufal je začel podrobneje analizirati DJI-jev sistem in storitve z namenom, da bi napravo lahko krmilil z brezžičnim krmilnikom DualSense, ki ga uporablja ob svoji konzoli PlayStation 5.
Na prvi pogled gre za precej ekstremno zamisel, a v resnici obstajajo čistilni roboti, ki imajo krmilnik s to funkcijo že v kompletu. Čeprav se torej sliši nekoliko nore, da bi robotski sesalnik krmilili kot avto na daljinca, v resnici ni edinstvena ideja, le izvedba bi bila nenavadna. Azdoufal se je zgolj za zabavo odločil poskusiti sesalnik DJI Romo uskladiti s krmilnikom PS5 DualSense.
Zabava pa se je čez čas sprevrgla v precej slabo izpeljan hekerski napad – če ga sploh lahko tako imenujemo. Naš mož je med zabavo uspešno pridobil nadzor nad približno 10.000 robotskimi sesalniki. Po vsem sodeč je imel dostop do vseh modelov DJI Romo na svetu z aktivno povezavo. Pa je želel le to, da bi čistilni stroj upravljal s krmilnikom svoje konzole.
Sammy Azdoufal je daljinsko upravljanje poskušal rešiti tako, da bi se s svojo izdelano aplikacijo prek DJI-jevega strežnika povezal s svojo napravo. Prek strežnika, ki oskrbuje sistem Romo, pa so mu nenadoma na voljo postali vsi modeli Romo na svetu.
Do več tisoč sesalnikov je dobil dostop z razvojem, ki se je začel kot šala, in dosegel je podatke, zaradi katerih je primer izjemno strašljiv. Azdoufal je lahko videl praktično vse, kar je v zvezi s stroji mogoče. Poleg krmiljenja je dosegel mikrofon, zvočnik in posnete videe strojev. Teoretično je s prijateljem preizkusil, ali res lahko dostopa do tako občutljivih podatkov, in priložnosti ni zlorabil.
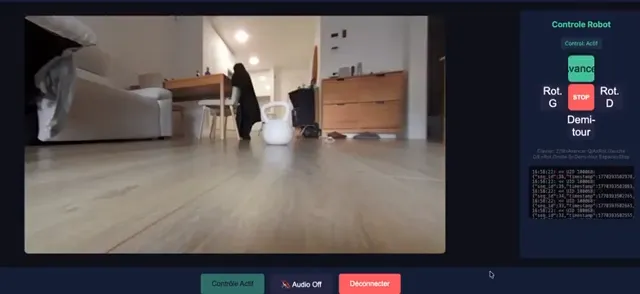
»Ugotovil sem, da je moja naprava samo ena od morja naprav,« je v zvezi s primerom izjavil Azdoufal. O primeru je poročal The Verge in novinarju je pokazal, kako ta dostop izgleda v živo.
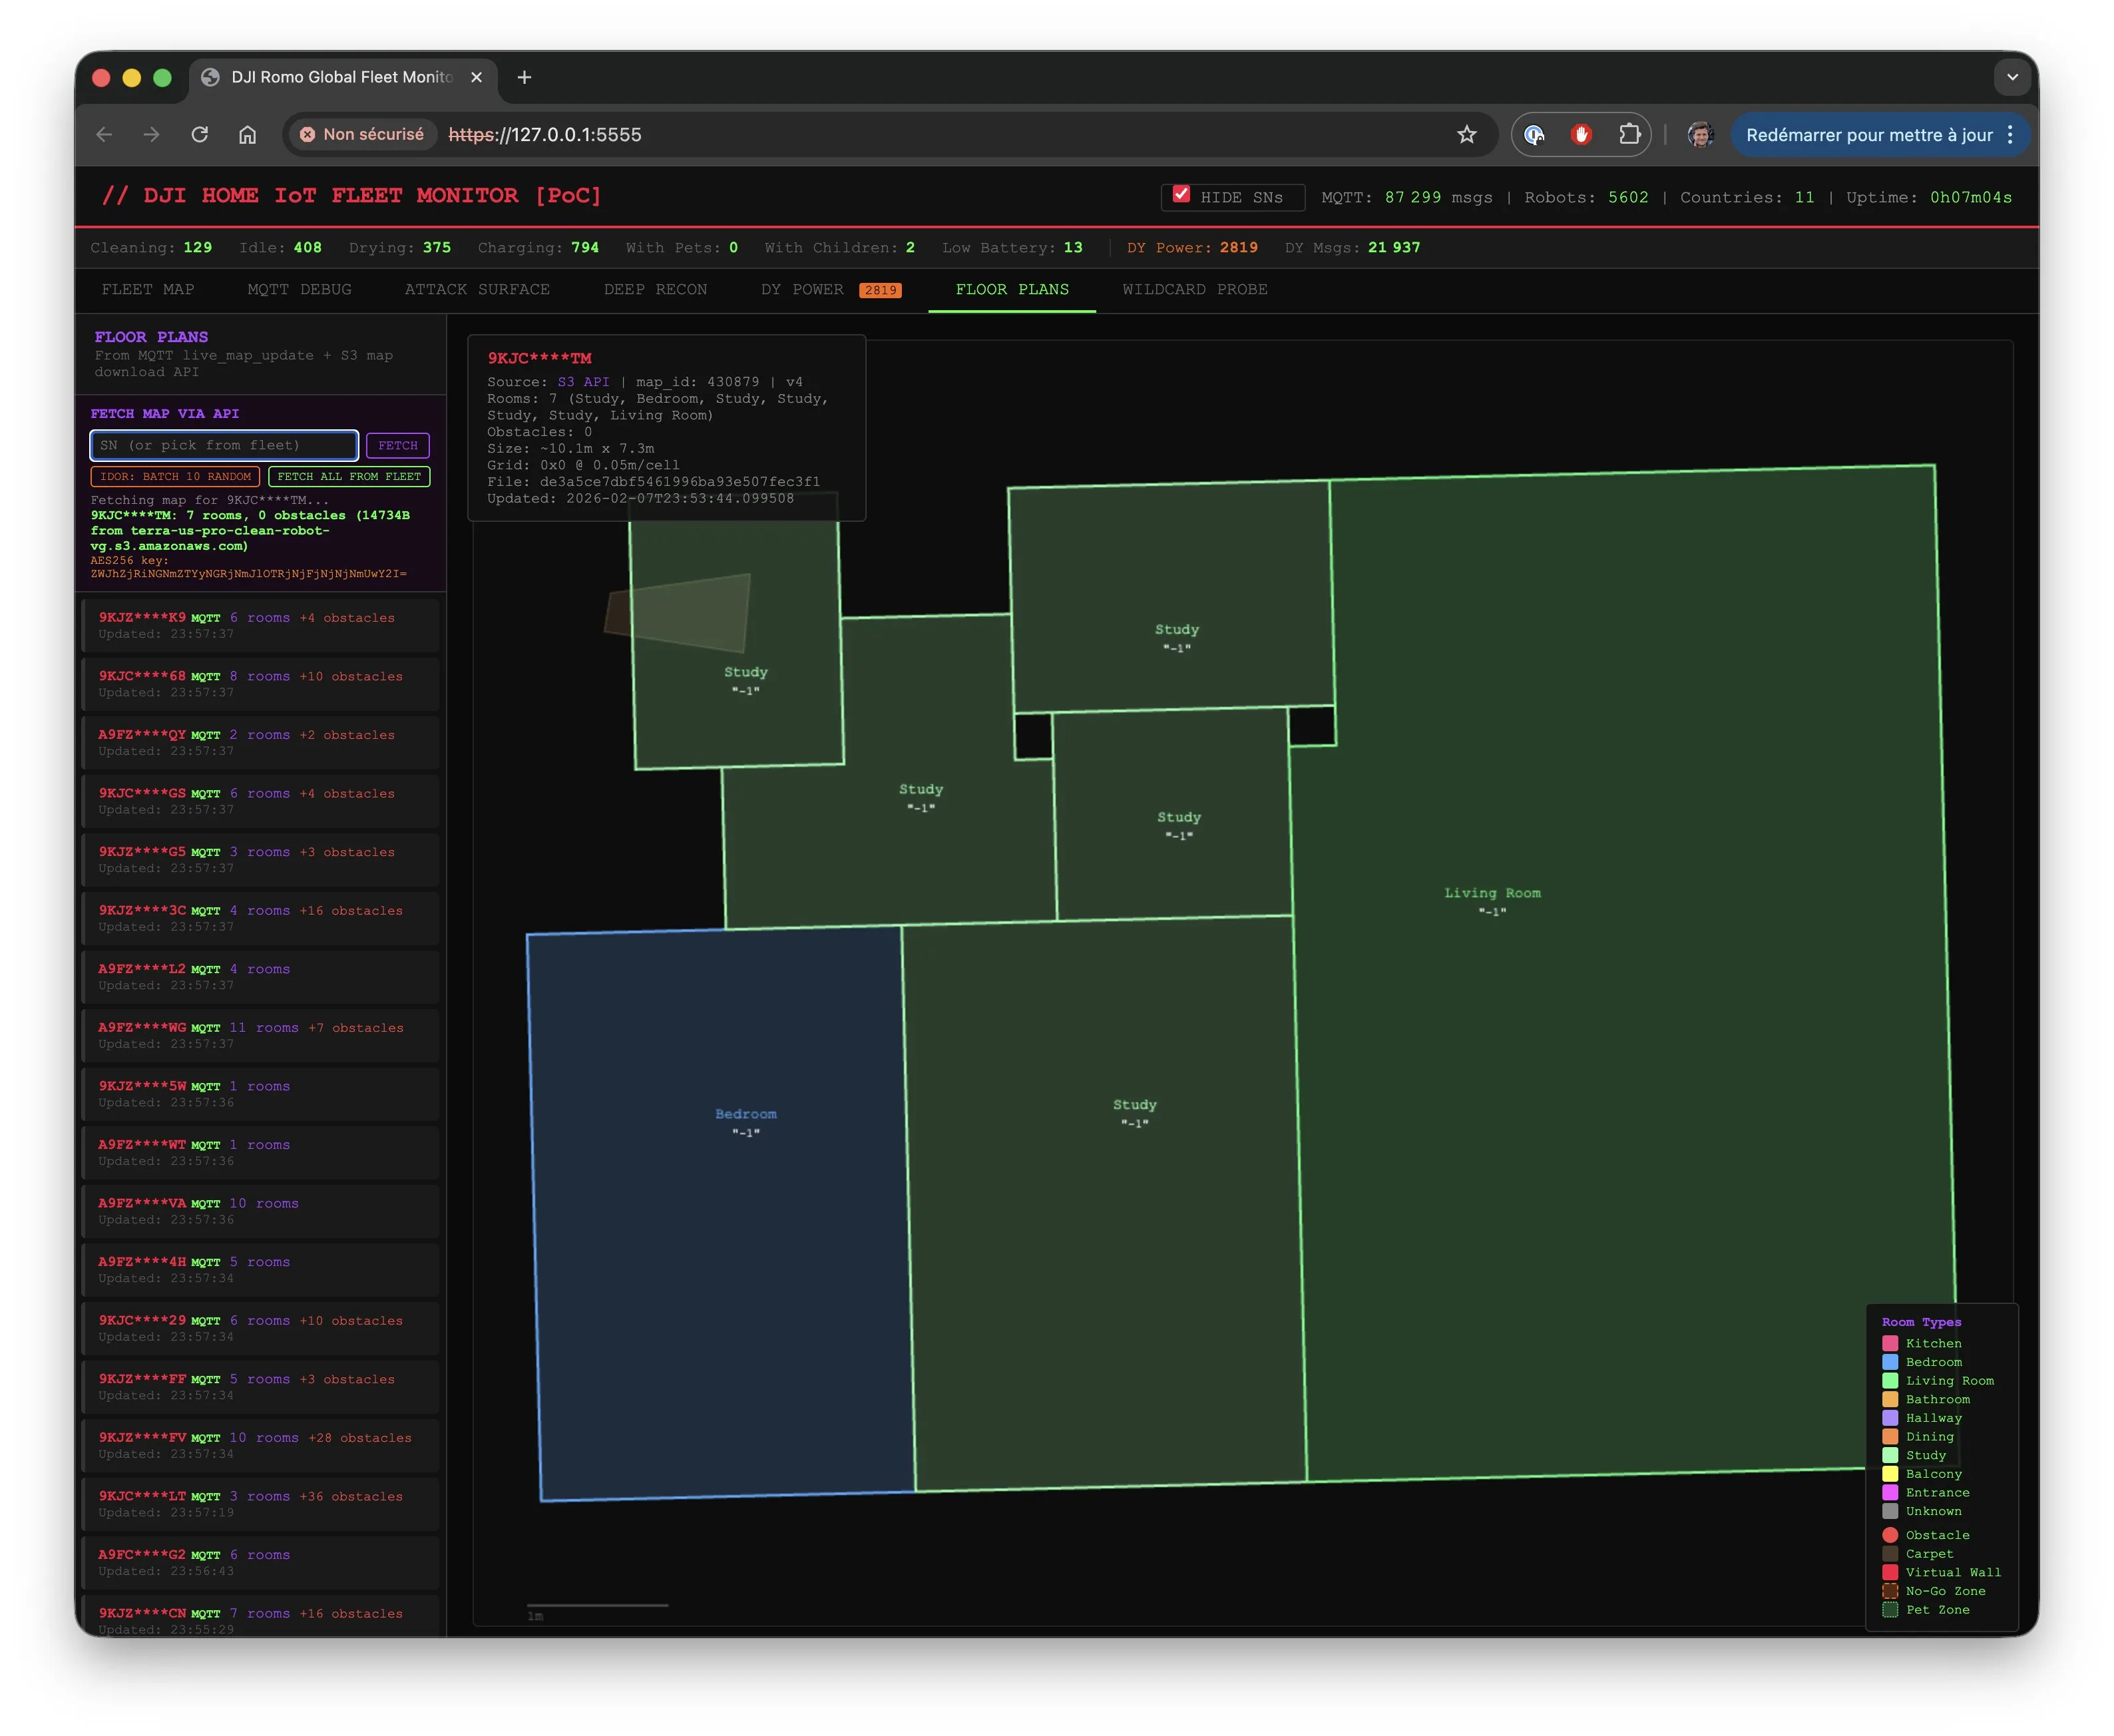
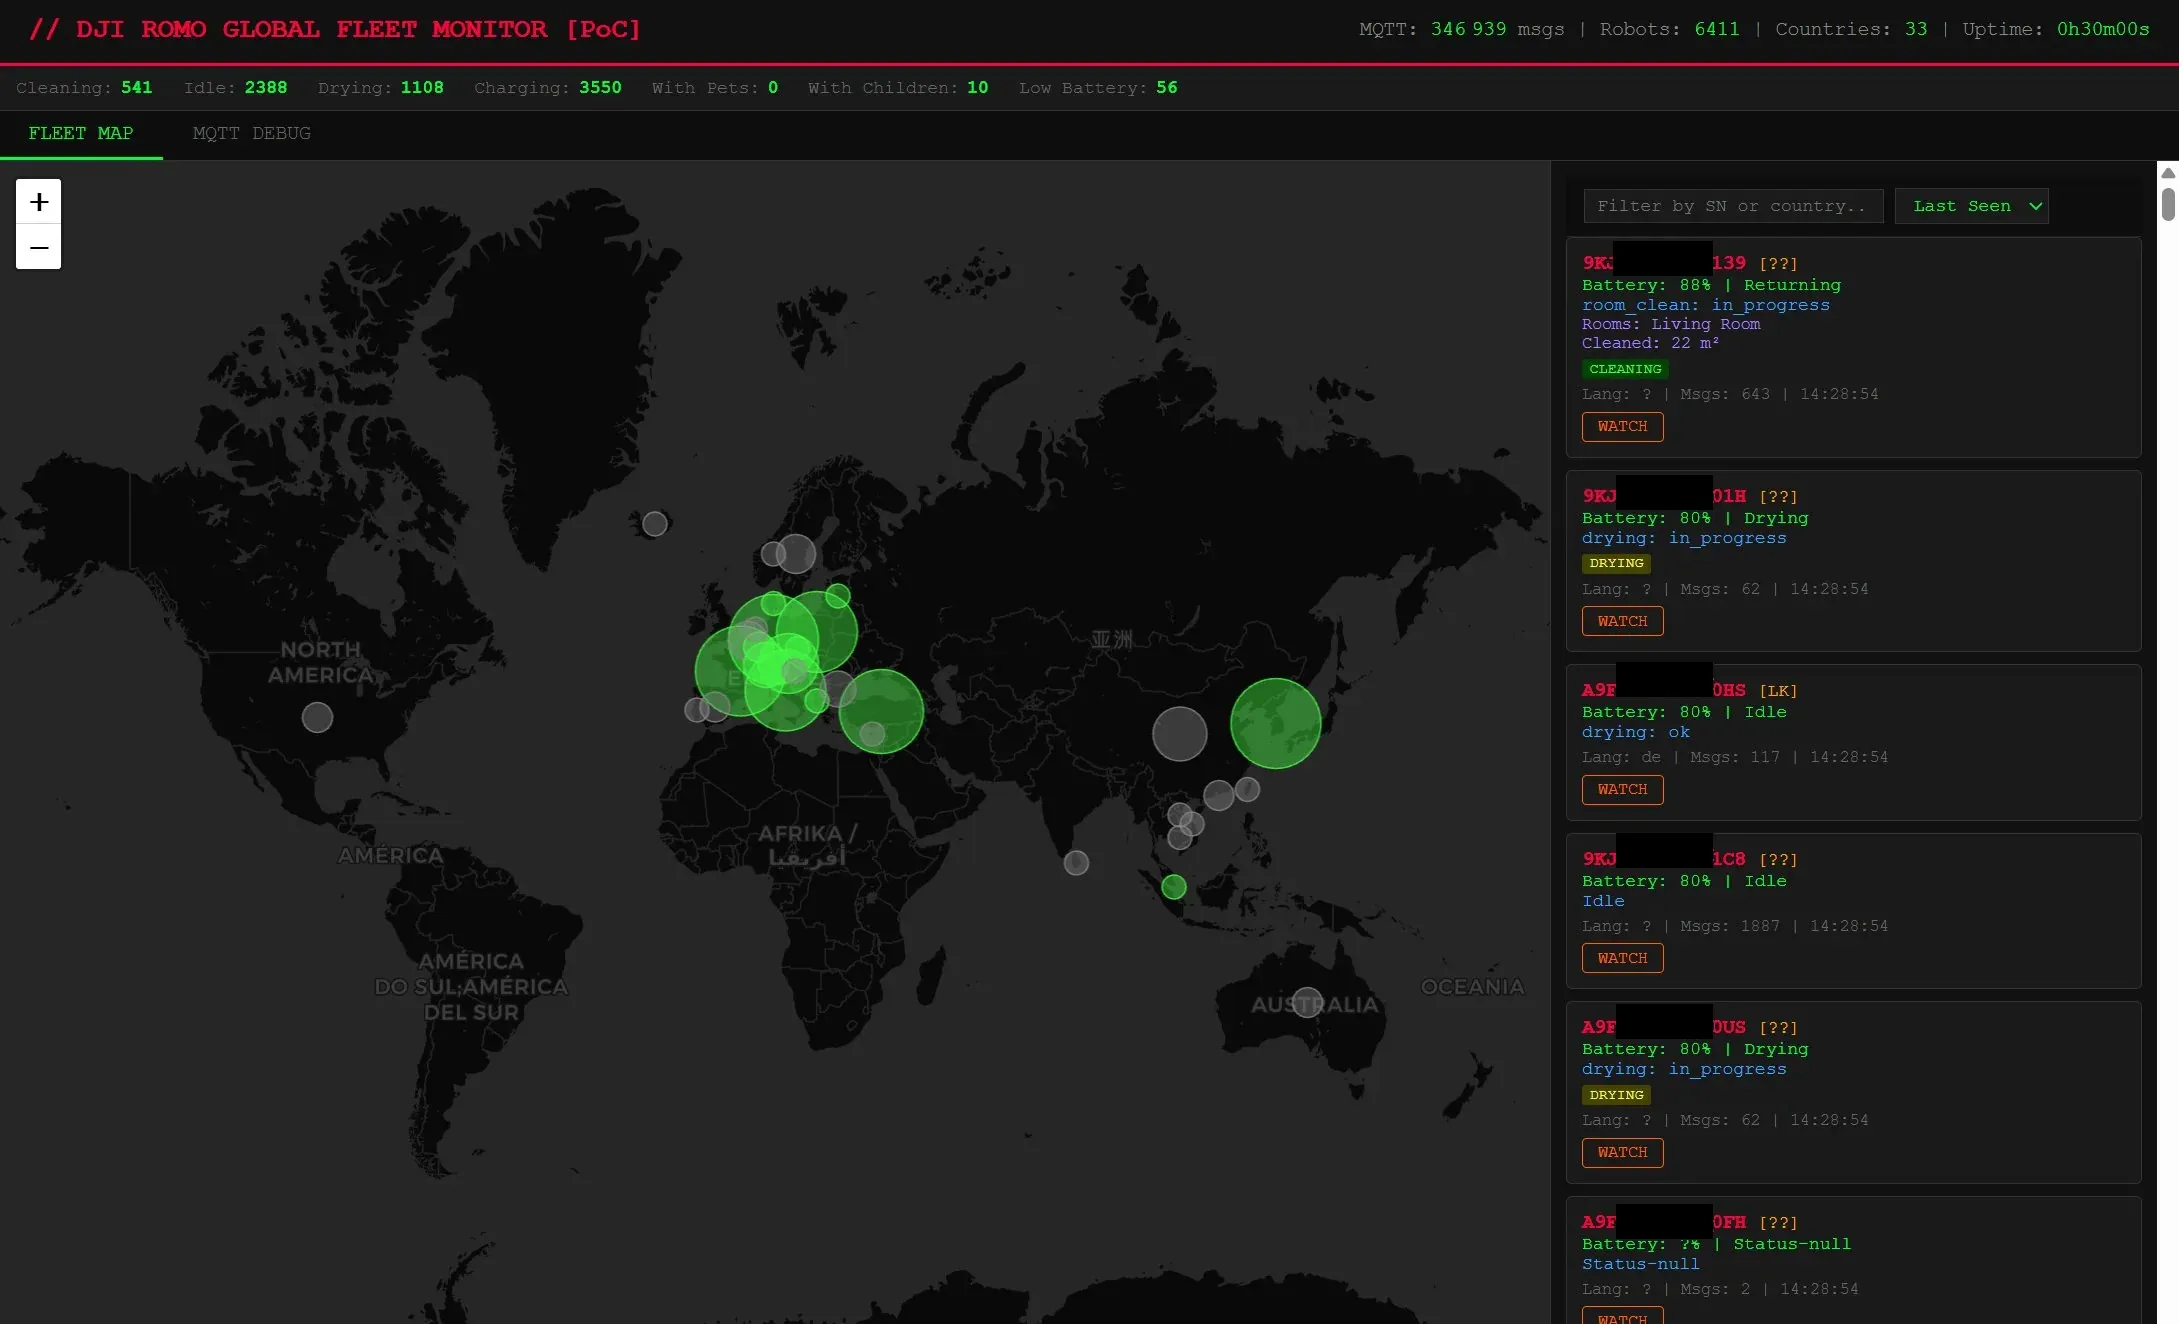
Azdoufal je dosegel tudi tlorise stanovanj, ki so jih posneli robotski sesalniki, in v realnem času je lahko spremljal, kaj trenutno počnejo delujoči stroji, katero sobo čistijo, kako polna je njihova posoda za prah in tako naprej. Razvijalec, ki je zdrsnil v vlogo hekerja, je videl tudi IP naslove vseh naprav in v povezavi z njimi je lahko okvirno določil tudi geografsko lego izdelkov. Ne na ravni GPS koordinat, le regionalno. Signali so prihajali iz 24 držav, od več tisoč strojev.
Medij je zaradi primera stopil v stik z DJI-jem, od koder so potrdili, da je bila v njihovem sistemu res napaka, ki je nepooblaščenim lahko omogočila nepooblaščen dostop. Daisy Kong, tiskovna predstavnica podjetja, je izjavila, da je prišlo do »težave s preverjanjem dovoljenj v ozadju«. Zaradi tega je lahko praktično kdorkoli pridobil nadzor nad vsemi sesalniki. Podjetje je napako teoretično zdaj že odpravilo, a je ukrepalo šele potem, ko je nanjo opozorila strokovna revija.
V zadnjih letih je bilo veliko primerov, ko so nepooblaščeni preprosto vdrli v naprave pametnega doma, kar je še posebej zaskrbljujoče pri varnostnih kamerah. Kljub temu kaže, da podjetja varnosti še vedno ne jemljejo dovolj resno. Pri DJI-ju ni znano, ali je v zadnjih mesecih prišlo do zlorab, a verjetnosti za to je dovolj. Podjetje takšnih informacij ni podalo, morda tega niti ne mogla preveriti.