




Razvijalska ekipa PHP je za priljubljeni programski jezik izdala nujno posodobitev, ki odpravlja dve kritični ranljivosti PHP2Shell. Obe sta po lestvici CVSS v4.0 prejeli oceno resnosti 9,2, kar ju uvršča med izrazito kritične varnostne luknje. Posodobitev je na voljo za vse aktualne izdaje PHP, po njeni uporabi pa bodo varne glavne različice PHP 8.5.12, PHP 8.4.27, PHP 8.3.36 in 8.2.35. Da bi ranljivosti zanesljivo odpravili, je treba v vsakem primeru posodobiti celoten spletni strežnik.
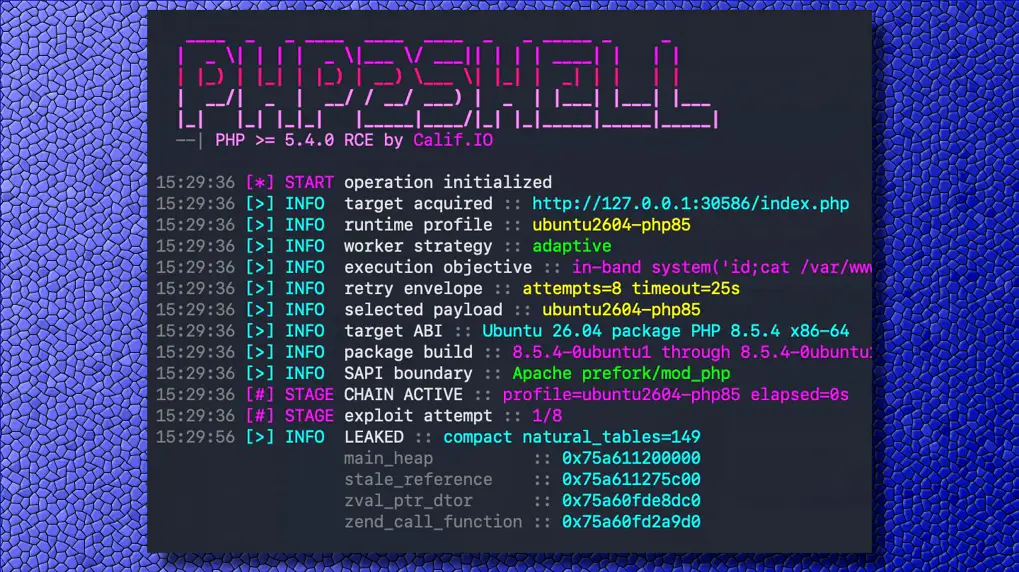
Po navedbah ekipe PHP so ogrožene vse namestitve PHP, ki obdelujejo spletne zahteve, vključno z Apache mod_php, PHP-FPM, php-cgi, FrankenPHP in LiteSpeed. Hrošči so posebej nevarni, ker jih je mogoče izkoristiti tudi, kadar je spletno mesto na strežniku varno ali pa na njem teče zgolj stran na ravni »Hello World«: napadalci prek ranljivosti ciljajo na samo izvajalno okolje PHP. Po trenutnih poročilih obstajajo znaki, da so kriminalci ranljivosti že začeli aktivno izkoriščati, vendar poročil o primeru, v katerem bi se res prebili na strežnik in z njega ukradli zaupne podatke, zaenkrat ni.
Ranljivosti sta zavedeni pod oznakama CVE-2026-109618 in CVE-2026-109619. Prvotno naj bi o njiju poročali šele 22. oktobra, a so nekatere informacije predčasno pricurljale v javnost, zato so morali nujno posodobitev in poročilo o ranljivostih objaviti prej.
Največjo nevarnost predstavlja ranljivost v mod_php, ki omogoča napad z eno samo neavtenticirano zahtevo, in to tako, da se lahko izvede še pred kodo katerekoli aplikacije. Napadalec lahko prek ranljivosti pride do različnih vsebin v pomnilniku, naj gre za gesla, ključe API, identifikacijske žetone ali certifikate, saj lahko dostopa do pomnilniškega območja, ki ga uporablja delovni proces PHP.
Za varno delovanje je treba posodobiti izvajalno okolje PHP na strežniku, posodobitev posameznega spletnega paketa ni rešitev: če na primer namestimo svežo različico WordPressa, ranljiva strežniška koda v ozadju ostane. Razvijalci PHP nujno posodobitev ponujajo le od različice PHP 8.2 naprej, saj so druge izdaje že dosegle konec življenjskega cikla, pa tudi PHP 8.2 nima več veliko časa – podpora se izteče 31. decembra 2026. Rešitev obstaja tudi za PHP 8.1, PHP 8.0 in PHP 7.4, podrobnosti so na voljo tukaj, kjer so sicer objavljene tudi informacije o posodobitvah drugih različic in povezave do njih.
Ob novici o ranljivosti so številne storitve prenehale delovati, da bi bili strežniki v načinu brez povezave varni, dokler jih ne posodobijo. To je na številnih področjih povzročilo manjše in večje izpade, a hiter odziv je nujen: avtorji zlonamerne kode so že na delu in napadajo, zato so strežniki, ki pravočasno ne prejmejo potrebnih popravkov, skupaj s storitvami in spletnimi mesti na njih v veliki nevarnosti.