

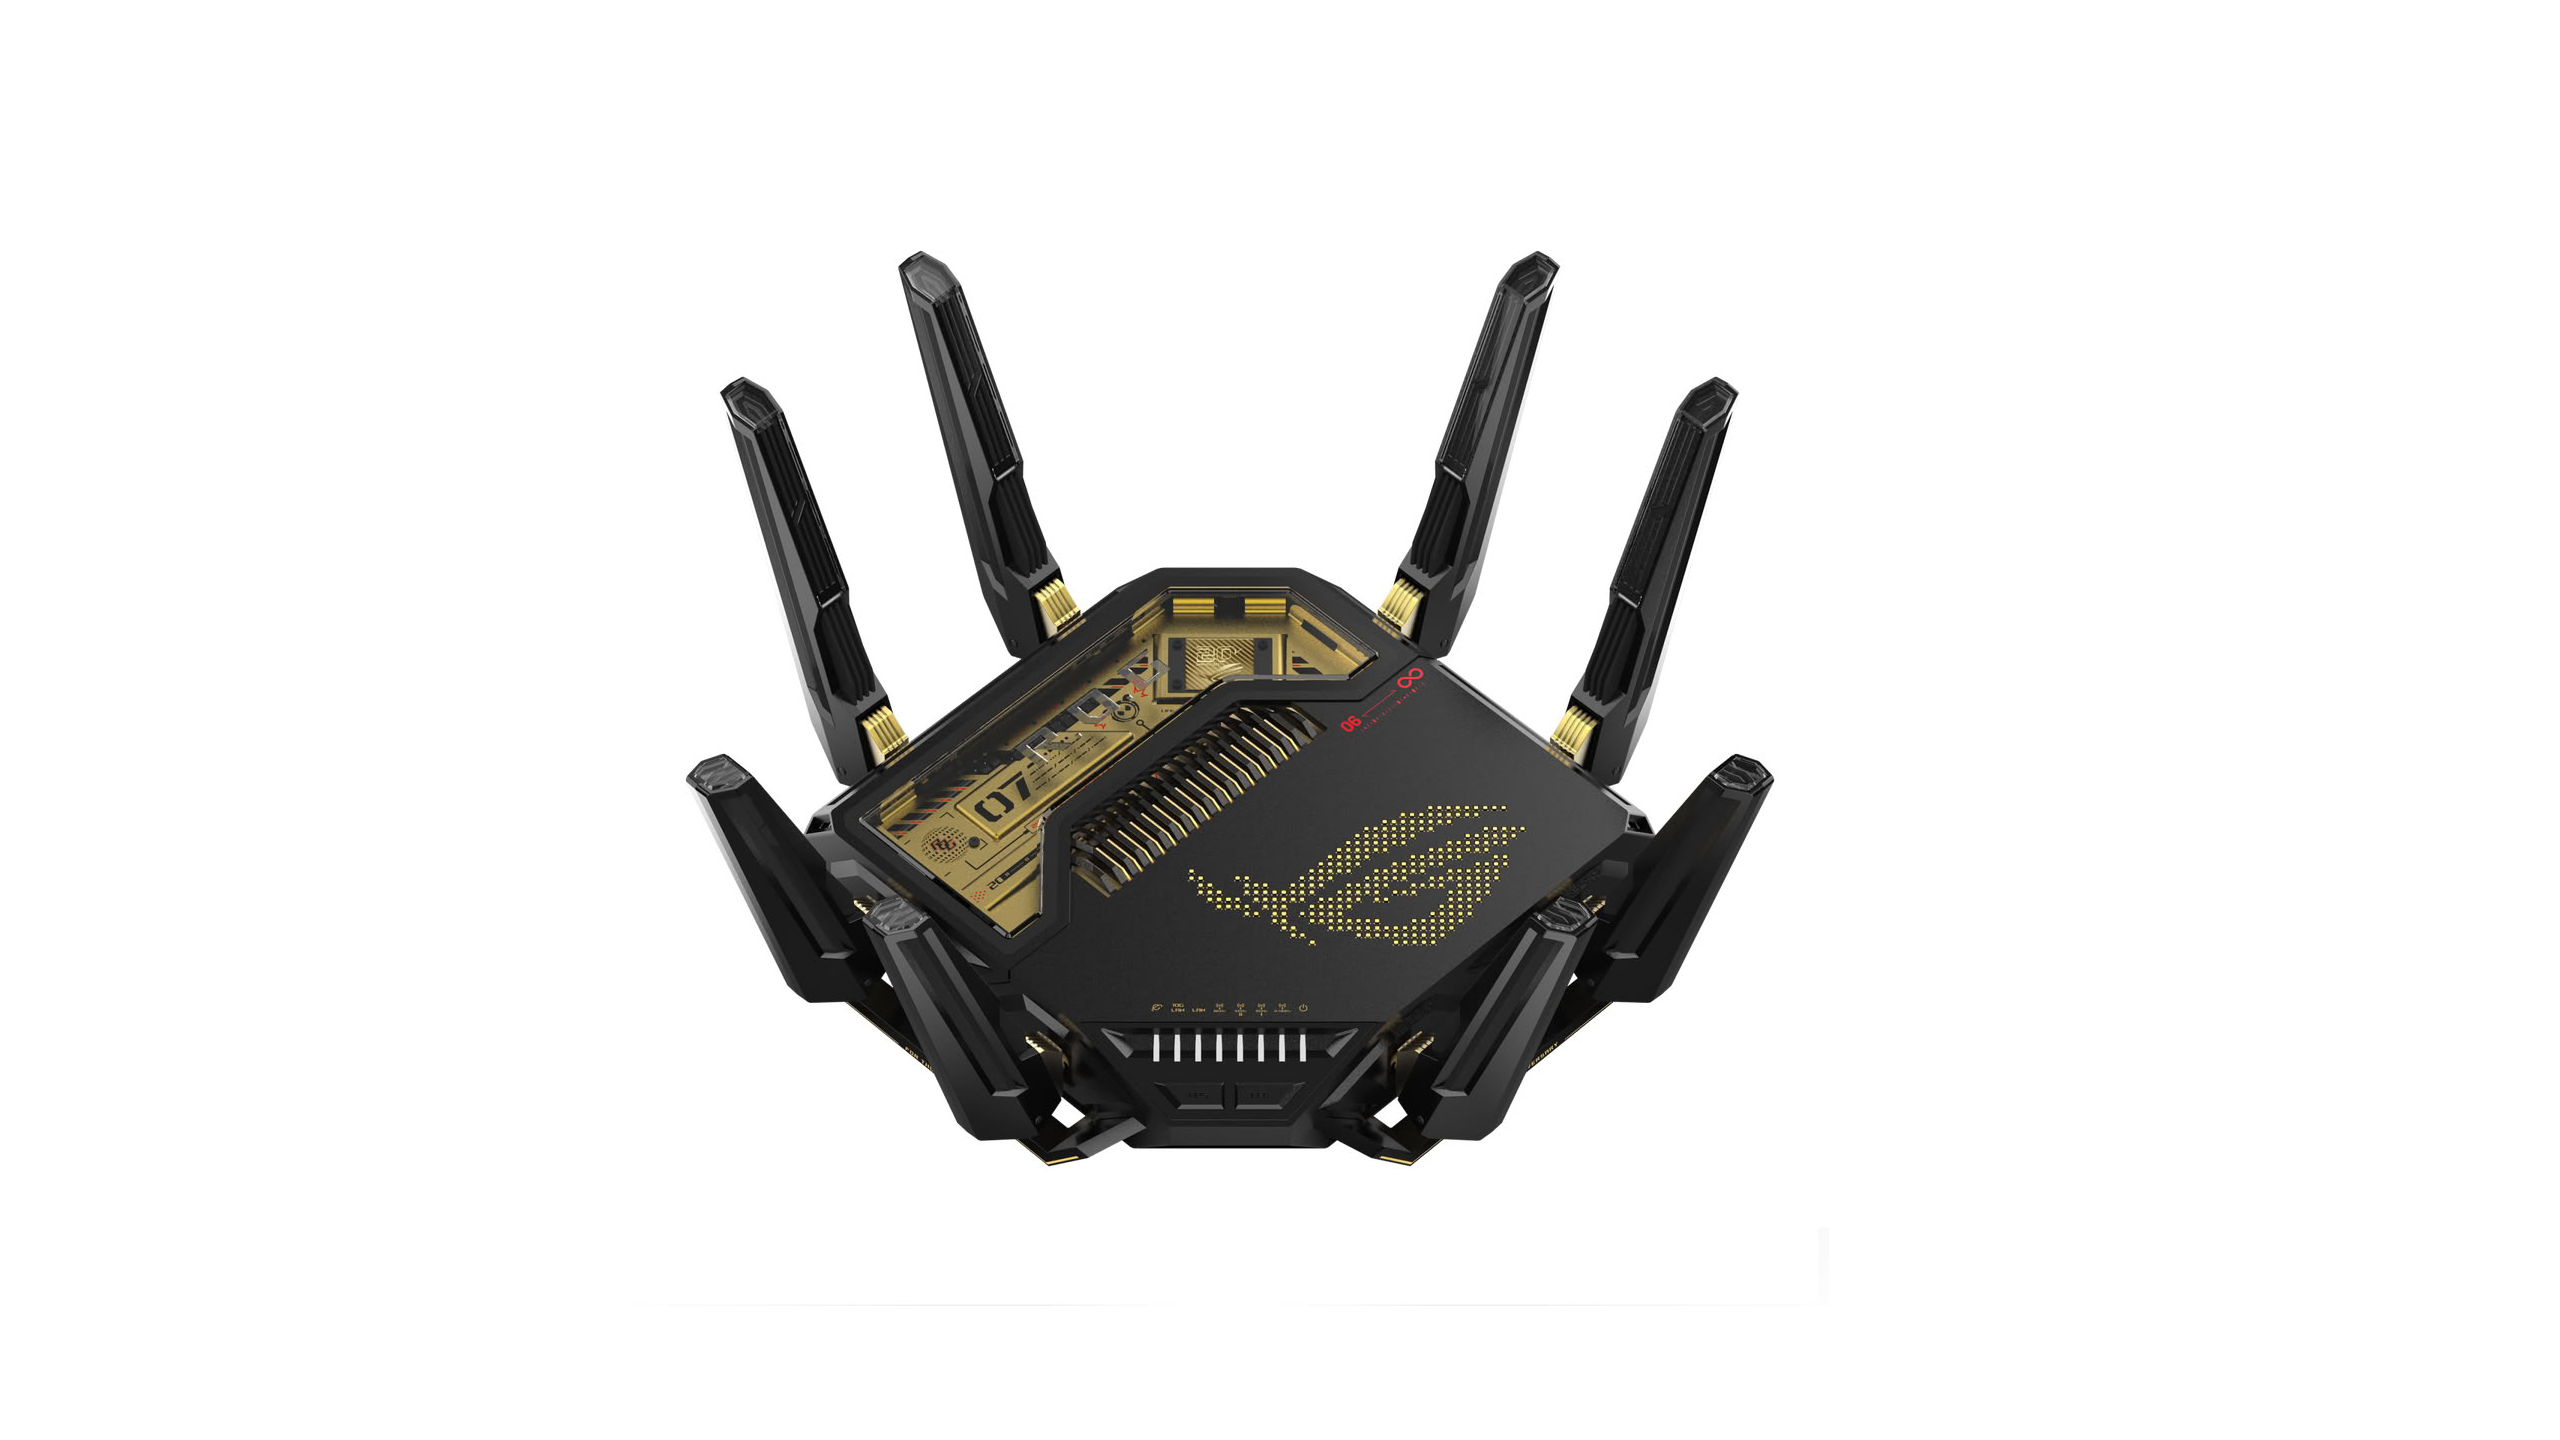
Programski inženirji podjetja ASUS so izdali kritično posodobitev vdelane programske opreme za nekatere člane najnovejše generacije usmerjevalnikov Wi-Fi 7. V programski opremi so namreč našli tri ranljivosti, prek katerih lahko v skrajnem primeru dovolj usposobljen napadalec prevzame nadzor nad usmerjevalnikom, kar ima lahko hude posledice. Pravzaprav so odkrili kar tri varnostne luknje, ki se vodijo pod oznakami CVE-2026-75775, CVE-2026-75779 in CVE-2026-93489, po nevarnosti pa gre po vrsti za ranljivosti z ocenami 7,7, 8,6 in 8,7. Te ocene so v zgornjem delu lestvice CVSS 4.0, ki sega od 1 do 10, pri čemer 10 označuje kritično hude varnostne luknje. Ranljivost v PHP, ki je zbudila veliko prahu, je na tej lestvici prejela oceno 9,2, torej gre tudi pri ASUS-u za precej hude napake.
Po podatkih podjetja lahko neznani napadalec prek teh ranljivosti iz »sosednjega omrežja« prevzame nadzor nad ranljivim usmerjevalnikom, pridobi skrbniška pooblastila in nato prek uporabniškega vmesnika usmerjevalnika počne praktično karkoli. Pomembno je, da mora biti napadalec za izkoriščanje ranljivosti v bližini usmerjevalnika; z interneta daljavni napad očitno ni mogoč, v oklep lahko vdre le prek omrežja Wi-Fi.
O konkretnih napadih zaenkrat ni poročil, vseeno pa je smiselno takoj namestiti najnovejšo vdelano programsko opremo. To je mogoče udobno storiti prek spletnega uporabniškega vmesnika usmerjevalnika, uporabimo pa lahko tudi proizvajalčevo spletno stran – posodobitve za posamezne modele lahko poiščete tukaj.
Strokovnjaki podjetja ASUS svetujejo, da uporabniki, ki programske opreme iz kakršnega koli razloga ne morejo takoj posodobiti, sprejmejo nekaj previdnostnih ukrepov za zmanjšanje napadalne površine. Prvi in najpomembnejši korak je, da za spletni uporabniški vmesnik usmerjevalnika uporabijo edinstveno, močno geslo, ki ima vsaj 10 znakov ter vsebuje male in velike črke, posebne znake in števke. Nato je smiselno onemogočiti oddaljeni dostop in uporabo skrbniškega vmesnika omejiti na zaupanja vredne računalnike. Priporočljivo je spremljati, katere naprave so povezane v lokalno omrežje, in nezaupanja vredne naprave blokirati. Neznane naprave je treba čim prej odstraniti, prav tako pa ustaviti dostope aplikacij iz neznanih virov. Vse našteto je mogoče opraviti tudi skupaj z namestitvijo nove vdelane programske opreme, nato pa je treba usmerjevalnik znova zagnati, da postanejo tudi varnostne posodobitve aktivne.