






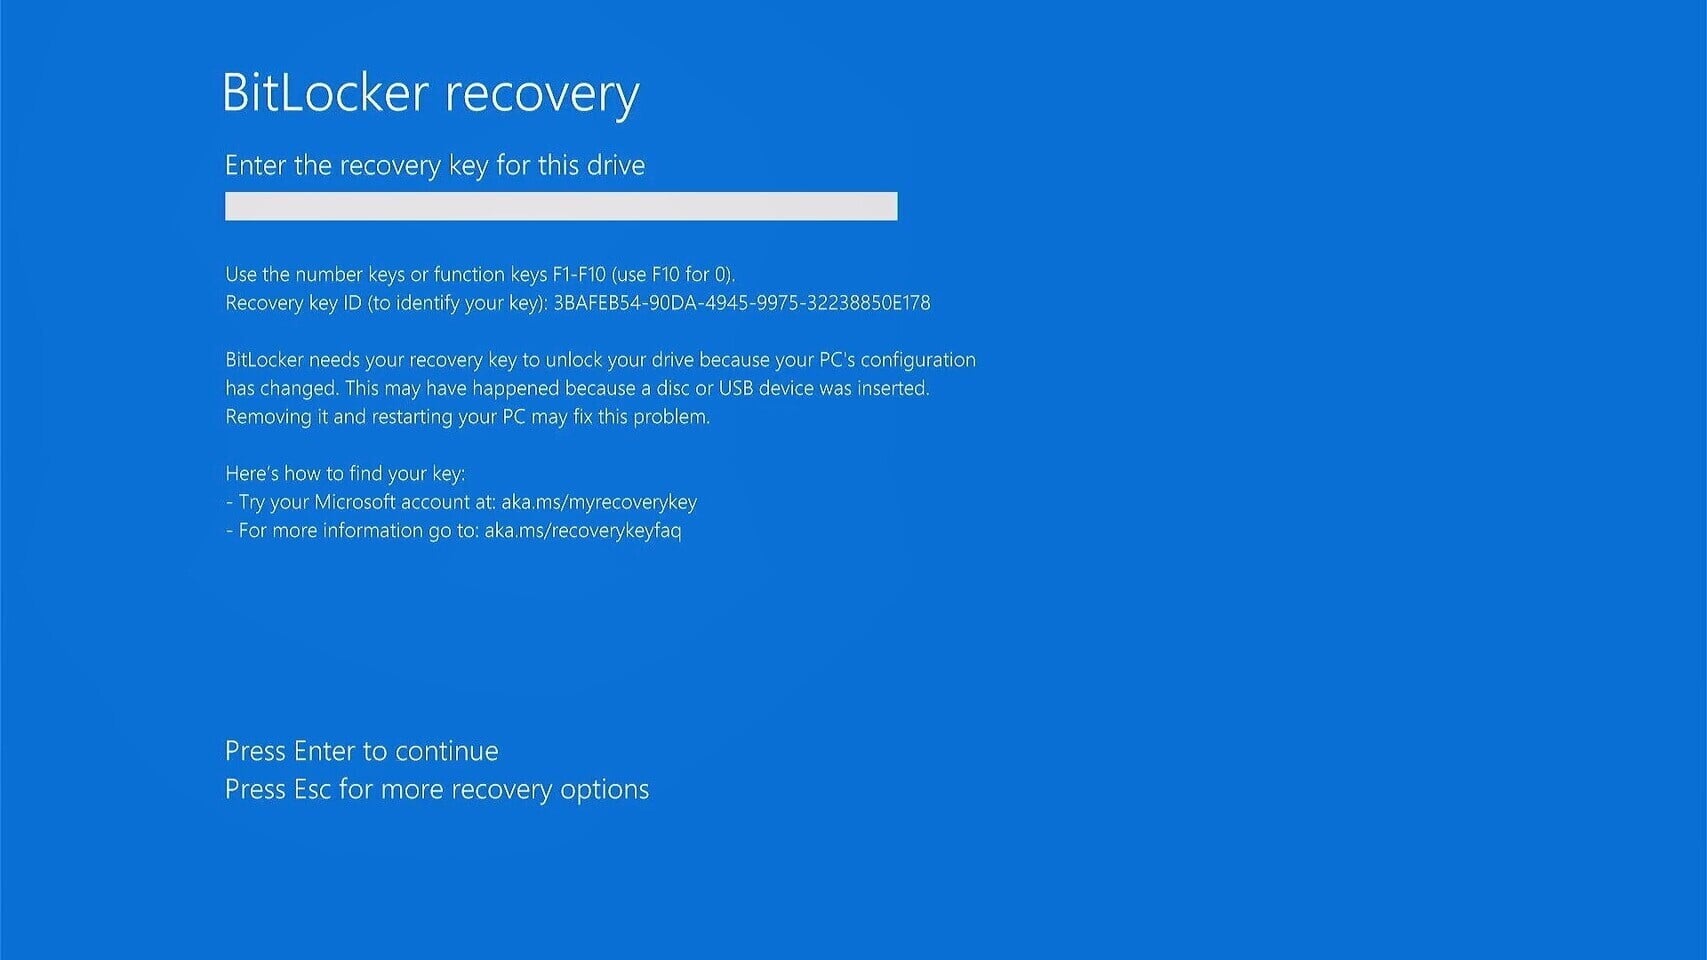
Zaradi ene od posodobitev za Windows 11 se v nekaterih primerih po namestitvi tega posodobitvenega paketa zažene postopek BitLocker Recovery, kar uporabnike spravi v neprijeten položaj. Težavo povzroča zbirna posodobitev, izdana aprila 2026, različica KB5083769, ki jo je ekipa Microsofta uradno priznala, čeprav so poudarili, da lahko napaka prizadene le izjemno ozek krog uporabnikov, saj se za njeno pojavitev morajo posebej ujeti številni pogoji. To je vsekakor dobra novica, saj močno zoži število potencialno prizadetih uporabnikov, a se z vprašanjem je vseeno treba ukvarjati, saj lahko na napako naleti marsikdo.
Po navedbah Microsofta je za pojav te napake potrebna posebna nastavitev skupinskega pravilnika BitLocker, takšna, katere uporabe podjetje sicer niti ne priporoča. Kljub temu se lahko v poslovnem okolju zgodi, da se posebni pogoji ravno ujamejo, pri običajnih uporabnikih pa je za to zelo majhna verjetnost.
Eden od pogojev je, da mora biti funkcija BitLocker aktivna, med nastavitvami skupinskega pravilnika BitLocker pa mora biti pri možnosti »Configure TPM platform validation profile for native UEFI firmware configurations« v profilu preverjanja navedan register PCR7, ki je povezan z modulom TPM 2.0. Potrebno je tudi, da je certifikat Windows UEFI CA 2023 prisoten v zbirki podpisov Secure Boot Signature Database naprave, kar napravi omogoči uporabo upravitelja zagona Windows Boot Manager, podpisanega leta 2023. Pomemben podatek je še, da sistem ne sme uporabljati upravitelja zagona Windows Boot Manager s podpisom iz leta 2023.
Če so ti izjemno posebni pogoji izpolnjeni, bo msinfo32.exe pokazal, da operacija Secure Boot State PC47 Binding ni mogoča. Zaradi napake se v teh primerih med zagonom sistema aktivira postopek BitLocker Recovery, a po poročilih po vnosu gesla poznejši zagoni potekajo brez napak.
Microsoft kot začasno rešitev lastnikom prizadetih sistemov svetuje, naj omenjeno konfiguracijo skupinskega pravilnika odstranijo ali jo dajo odstraniti – pri upravljanih poslovnih sistemih bo to storil oddelek IT. Druga možnost je uporaba funkcije Known Issue Rollback (KIR), če deaktivacija konfiguracije skupinskega pravilnika PCR7 ni mogoča.
Po načrtih Microsofta bo napako odpravila poznejša posodobitev, kdaj bo izšla, pa zaenkrat niso mogli povedati. Ker napaka zahteva izjemno poseben nabor okolij, bo prizadela precej manj sistemov kot prejšnje napake, ki so dvignile veliko prahu, na primer lanskoletna napaka, zaradi katere se je prav tako zagnal postopek BitLocker Recovery.
























