






Strokovnjaki za kibernetsko varnost opozarjajo na zanimivo nevarnost: napadalci v zadnjem času svojo zlonamerno kodo in aplikacije, ki jih želijo namestiti v ciljni sistem, prikrivajo kot datoteke MP4, kar je težava zato, ker zaščitni filtri te datoteke prepoznajo kot običajen video, torej zdrsnejo mimo varnostnih preverjanj. Po navedbah sodelavcev podjetja Censys je okoli te metode zrasla tudi kampanja, ki trenutno poteka, v njej pa datoteke MP4 uporabljajo za to, da po uspešni »okužbi« posameznega sistema vanj dostavijo tudi večje datoteke, ne da bi to zaščiti delovalo sumljivo.
Kampanja poteka v obliki precej obsežnega omrežja, ki se opira na skupaj 18 ločenih zgradb zlonamerne programske opreme, razpršenih na 40 aktivnih strežnikov, ki se nahajajo v 6 omrežjih ponudnikov v 4 različnih državah. Da pride do faze, v kateri se pošlje datoteka MP4, je seveda prej potrebna napaka uporabnika, prek katere se izvede zlonamerna koda in vdre v sistem žrtve. Do napada lahko pride tako, da žrtev opravi lažno preverjanje CAPTCHA, ki sproži izvajanje zlonamerne kode, v zadnjem času pa so znani tudi primeri, ko se žrtve okužijo same, potem ko jih prepričajo, naj v polje Run v sistemu Windows prekopirajo ukaz.
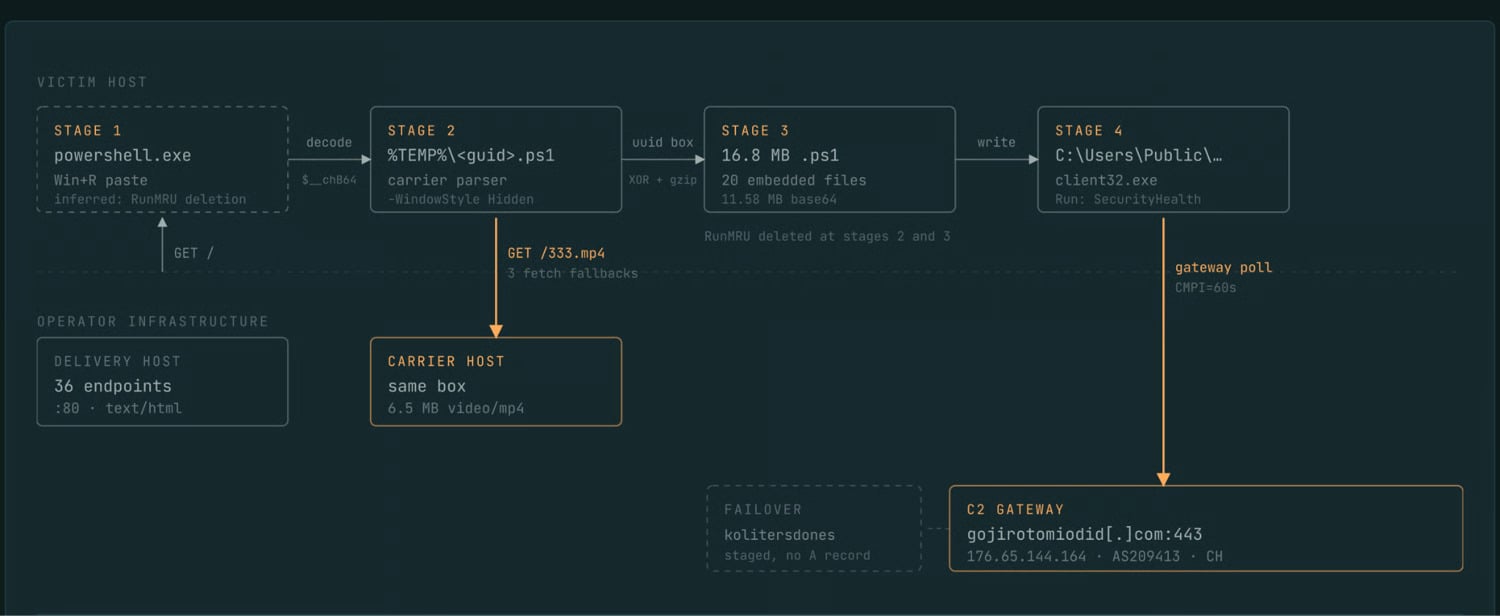
Če uspejo, prvi korak je, da dropper preveri ime računalnika in tako išče prisotnost peskovnika (SandBox), nato skrije konzolno okno PowerShell in z oddaljenega strežnika prenese nekaj potrebnih binarnih datotek za nadaljevanje napada. Odklepanje šifriranja podatkov in razpakiranje vsebine opravi skripta, nato se začne druga faza. Zdaj že v imenik TEMP prenese zgoraj omenjeno lažno datoteko MP4, pri tem pa se predstavlja kot Chrome User Agent. Datoteka MP4, ki prihaja s strežnika napadalca, se zdi del običajnega prometa, vendar v datoteki ni video vsebine, saj gre za t. i. skriti okvir UUID, ki zlonamerni programski opremi pokaže, kje v lažni datoteki je vsebina, uporabna zanjo.
O tem, kaj natančno je cilj napadalcev, zaenkrat ni informacij, a ker z lažno datoteko MP4 na računalnik tarče namestijo aplikacijo NetSupport Manager, želijo imeti popoln nadzor nad njim in lahko tako rekoč počnejo karkoli: kradejo podatke, kopljejo kriptovalute, vohunijo ali pa prodajajo dostop drugim kibernetskim kriminalcem. »Predvajanje« lažne datoteke MP4 ne povzroči okužbe, saj je ta le vsebnik – ko se pojavi v posameznem sistemu, je do uspešnega vdora žal že prišlo. To seveda ne izključuje, da bi v prihodnje ustvarili tudi datoteke MP4, ki so same po sebi sposobne »okužiti« posamezni sistem, na primer z izvajanjem različnih skript, odpiranjem stranskih vrat ali pripravo prenosa novih vsebin.
























