






Razvojna ekipa Microsofta se pripravlja na pomemben korak, zaradi katerega bo funkcija z imenom Memory Integrity Protection postala dostopna širšemu krogu globalnih namestitev sistema Windows 11, s čimer se bo dvignila raven varnosti ekosistema, kar je na splošno pozitivno. Po načrtih se bo množična distribucija začela nekje v oktobru, pričakovati pa je, da bo uporabljen enak postopni pristop kot pri varnostnih posodobitvah, torej da bo del uporabnikov do funkcije prišel šele pozneje, ko bo na vrsti.
Naloga funkcije Memory Integrity Protection je dvigniti raven varnosti operacijskega sistema že na ravni jedra, s čimer lahko ščiti pred prefinjenimi napadi, ki jih zasnujejo usposobljeni napadalci, in pred pripadajočo zlonamerno kodo. Funkcija sama z uporabniškega vidika deluje preprosto, po potrebi jo je mogoče tudi izklopiti, kompleksni algoritmi pa lahko v ozadju delujejo povsem samostojno, brez posredovanja uporabnika, a hkrati skrbijo za dvig ravni varnosti. V okviru funkcije VBS, torej Virtualization-based Security, operacijski sistem prek strojne virtualizacije ustvari hipervizorje (hypervisor) sistema Windows, ki delujejo z izoliranimi navideznimi okolji, saj je izhodiščna teza, da je jedro mogoče vdreti, zato se proti temu poskušajo učinkovito zaščititi.
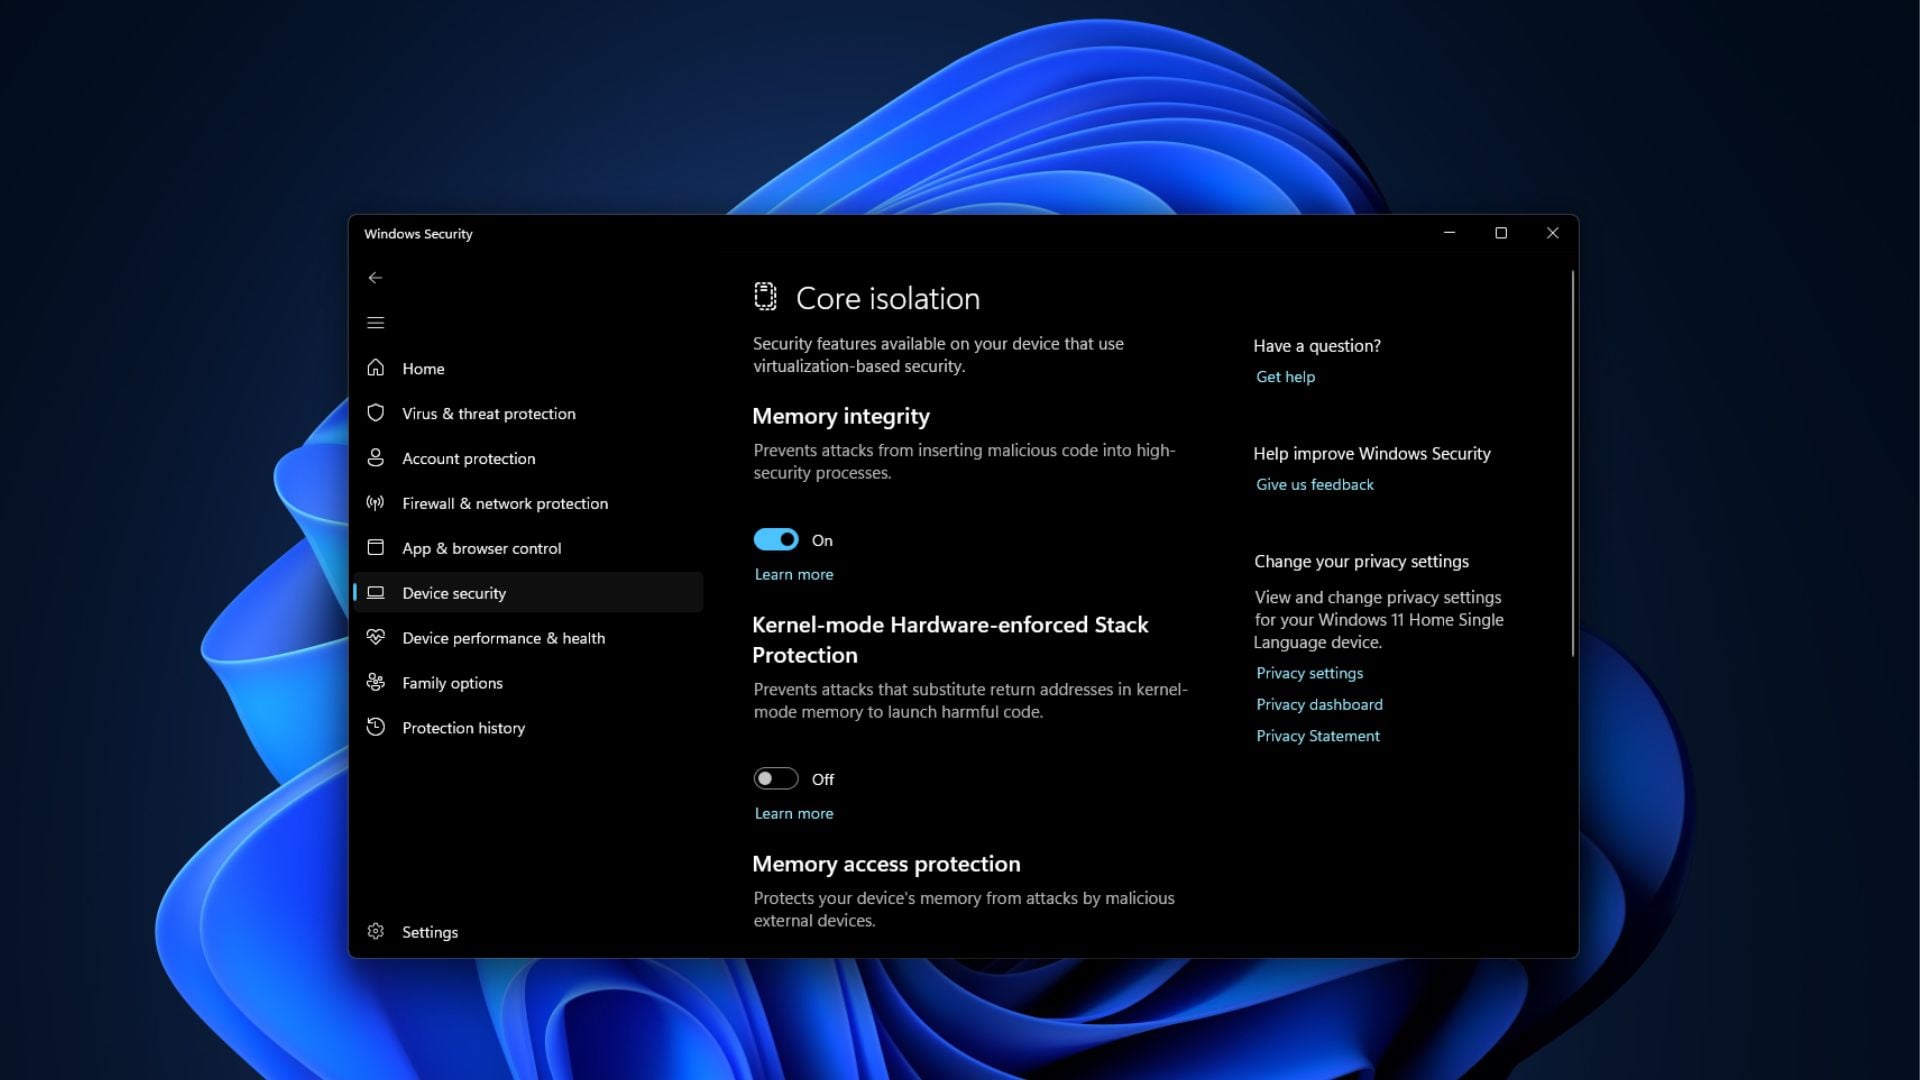
Napredni varnostni mehanizem, ki se opira na VBS, omogoča hitro namestitev varnostnih posodobitev med delovanjem in njihovo varno uporabo, ne da bi bilo treba sistem znova zagnati. Pri kritičnih sistemih je to ključna funkcija, saj zaradi varnostnih posodobitev ponovni zagon operacijskega sistema ni potreben, pomembni procesi, ki ne prenesejo ali težko prenesejo prekinitev, pa lahko tečejo naprej, medtem ko se varnost sistema povečuje.
Po načrtih bo v velikih organizacijah in podjetjih, kjer skrbniki upravljajo več naprav z operacijskim sistemom Windows 11, funkcijo Memory Integrity Protection mogoče preprosto in hitro uporabiti, upravljani sistemi pa jo bodo v bistvu prejeli samodejno. Hkrati bodo vsi pravilniki in pravila ostali v veljavi tako na ravni skrbniških kot običajnih uporabnikov, na napravah, kjer je funkcija onemogočena, pa je tudi oktobrska posodobitev ne bo vklopila, tam jo je treba po potrebi omogočiti ročno.
Pri sistemih običajnih uporabnikov in majhnih podjetij bo posodobitev aktivirala podporo za VBS in novost, ki temelji nanjo, tako da bodo uporabniki od nje takoj imeli koristi, posebnega dela pa ne bodo imeli. Po potrebi bo možnost seveda mogoče izklopiti, če je zaradi kakršnega koli razloga zagotovo ne potrebujejo.
























