






Nacionalni center za kibernetsko varnost Združenega kraljestva (NCSC) je te dni objavil pomemben poziv, v katerem opozarja, da hekerska skupina APT28, ki jo podpira ruska država, aktivno poskuša izkoriščati ranljivosti ranljivih usmerjevalnikov za male pisarne in dom, da bi pridobila gesla in prijavne podatke, predvsem za dostop do poštnih strežnikov, ki se uporabljajo v aplikaciji Outlook, v okviru teh akcij pa lahko pridobijo tudi druge prijavne podatke.
Postopek naj bi trajal od leta 2024, temelji pa na tem, da prek ranljivosti pridobijo dostop do skrbniškega vmesnika usmerjevalnikov, kjer nato s spreminjanjem nastavitev DHCP in DNS promet lokalnega omrežja preusmerijo na strežnike DNS, ki jih nadzorujejo sami, da bi pridobili žetone, ki se uporabljajo za overjanje uporabnikov, za dostop do različnih spletnih in e-poštnih storitev. Po mnenju Britancev je APT28 skoraj zagotovo povezan z rusko obveščevalno službo, torej ga zaposluje 85. glavni center posebnih služb Glavne obveščevalne uprave Rusije (GRU) v obliki vojaške obveščevalne enote 26616.
Zaradi nastavitev DHCP, ki jih spremenijo hekerji, promet lokalnega omrežja samodejno teče prek zlonamernih strežnikov za razreševanje imen, ki jih nadzorujejo hekerji, kjer iz prometa, ki prihaja z različnih naprav, poskušajo izluščiti zanje dragocene podatke, in sicer v obliki napada s posrednikom (man-in-the-middle). Podatkovni promet filtrirajo po različnih domenah; če promet teče proti njim, iz njega poskušajo izluščiti gesla, uporabniška imena ali različne žetone, da bi dobili dostop do vsebine določene spletne storitve. Med opazovanimi domenami so med drugim autodiscover-s.outlook.com, imap-mail.outlook.com, outlook.live.com, outlook.office.com in outlook.office365.com, torej jim gre predvsem za uporabniška imena, gesla in žetone, povezane s storitvijo Outlook.
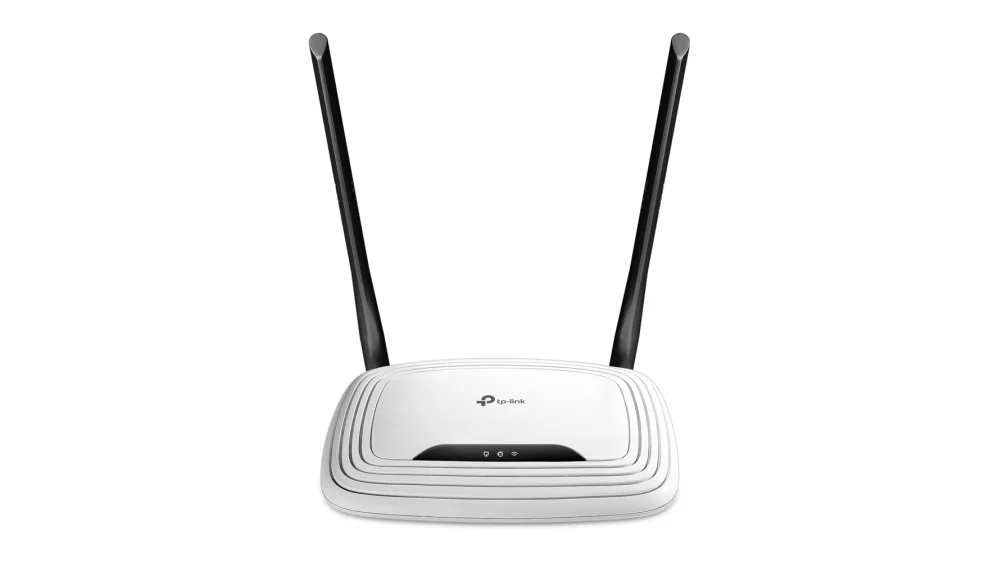
Pri napadu se zanašajo na ranljivosti, na primer na ranljivost CVE-2023-50224, ugotovljeno pri usmerjevalniku TP-Link WR841N, kjer je mogoče brez overjanja uporabnika dostopati do uporabniških podatkov, povezanih z usmerjevalnikom, za kar je treba napisati le ustrezno zahtevo http GET. Ko uspejo izluščiti uporabniške podatke, v drugem stiku naslov primarnega strežnika DNS, povezanega s storitvijo DHCP, prepišejo z naslovom lastnega strežnika DNS, s čimer si ustvarijo možnost analize podatkovnega prometa in izluščenja pomembnih podatkov. Po mnenju Britancev so poleg omenjenega usmerjevalnika ogroženi tudi naslednji usmerjevalniki TP-Link:
Seznam prizadetih usmerjevalnikov TP-Link:
- TP-LINK LTE WIRELESS N ROUTER MR6400
- TP-LINK WIRELESS DUAL BAND GIGABIT ROUTER ARCHER C5
- TP-LINK WIRELESS DUAL BAND GIGABIT ROUTER ARCHER C7
- TP-LINK WIRELESS DUAL BAND GIGABIT ROUTER WDR3600
- TP-LINK WIRELESS DUAL BAND GIGABIT ROUTER WDR4300
- TP-LINK WIRELESS DUAL BAND ROUTER WDR3500
- TP-LINK WIRELESS LITE N ROUTER WR740N
- TP-LINK WIRELESS LITE N ROUTER WR740N/WR741ND
- TP-LINK WIRELESS LITE N ROUTER WR749N
- TP-LINK WIRELESS N 3G/4G ROUTER MR3420
- TP-LINK WIRELESS N ACCESS POINT WA801ND
- TP-LINK WIRELESS N ACCESS POINT WA901ND
- TP-LINK WIRELESS N GIGABIT ROUTER WR1043ND
- TP-LINK WIRELESS N GIGABIT ROUTER WR1045ND
- TP-LINK WIRELESS N ROUTER WR840N
- TP-LINK WIRELESS N ROUTER WR841HP
- TP-LINK WIRELESS N ROUTER WR841N
- TP-LINK WIRELESS N ROUTER WR841N/WR841ND
- TP-LINK WIRELESS N ROUTER WR842N
- TP-LINK WIRELESS N ROUTER WR842ND
- TP-LINK WIRELESS N ROUTER WR845N
- TP-LINK WIRELESS N ROUTER WR941ND
- TP-LINK WIRELESS N ROUTER WR945N
Po navedbah strokovnjakov hkrati napadajo tudi nekatere usmerjevalnike MikroTik, vendar je tam območje delovanja omejeno predvsem na Ukrajino, ranljivost pa zadeva manj modelov. Po mnenju Britancev APT28 podatke zajema z široko razpeto mrežo, iz katerih nato pozneje izbere zanje potrebne vsebine glede na to, kateri razponi naslovov IP bi jih lahko zanimali.
Površino napada je mogoče bistveno zmanjšati, če programsko opremo posameznega usmerjevalnika redno posodabljamo, spletnega skrbniškega vmesnika ne izpostavimo internetu, uporabljamo drugačno geslo in uporabniško ime od tovarniških, pri različnih spletnih storitvah pa vklopimo dvofaktorsko overjanje uporabnikov. Če programske opreme na posameznem usmerjevalniku ni mogoče posodobiti, ker proizvajalec ni pripravil na voljo popravka za znano napako, se splača preiti na sodobnejši usmerjevalnik z aktivno podporo izdelku, ki se je po neodvisnih testih izkazal za ustreznega.
APT28 sicer ni neznana skupina, v spletnem prostoru delujejo že dolgo in so se v zadnjem času pojavili že pod več imeni, nanje so se prej sklicevali na primer tudi z imeni Fancy Bear, Forest Blizzard in Sofacy.
























