






Pri Intelu se je zgodila pomembna sprememba, zaradi katere se je prej razglašeni program Bug Bounty podjetja ustavil, kar pomeni, da ni več mogoče za denar loviti hroščev. Takšni programi so se doslej izkazali za precej učinkovite, saj je prek njih zaradi neodvisnih strokovnjakov za kibernetsko varnost in raziskovalcev prišlo na dan veliko ranljivosti, srečo pa so v teh programih lahko poskusili tudi podjetni programerji. Poteza deluje uradna, prek platforme Integriti ima program Bug Bounty status začasno ustavljenega, vendar pristojni v podjetju žal niso utemeljili, kaj je v ozadju odločitve.
V programu Bug Bounty je bilo mogoče z iskanjem varnostnih ranljivosti zaslužiti denar na skupno štirih ravneh. Na prvi ravni je bilo največje izplačilo 5000 dolarjev, na drugi 10.000 dolarjev, na tretji 30.000 dolarjev, za odkritje najresnejših ranljivosti pa so strokovnjaki na četrti ravni lahko pospravili tudi do 100.000 dolarjev. Za slednje je bilo seveda treba opozoriti na resnično resno ranljivost, približno takšno, kot sta Meltdown ali Spectre, torej je bilo treba za omenjeni znesek trdo delati, ki je sicer najvišja raven, strokovnjaka, ki je odkril ranljivost, pa so lahko nagradili tudi z manj, odvisno od resnosti odkrite napake.
Čeprav so bili takšni programi pred nekaj leti izrazito uspešni in učinkoviti, saj so raziskovalce varnosti dovolj motivirali, da so se poglobili v kodo, se je trg od takrat zaradi razvoja in prodora umetne inteligence precej spremenil. Dandanes je na voljo več naprednih velikih jezikovnih modelov, s katerimi podjetja ranljivosti in hrošče odkrijejo čim prej, za največjo učinkovitost pa za ta namen ustvarjajo tudi lastne modele, ki svoje naloge, kot kaže, opravljajo izjemno spretno. Ker umetna inteligenca zna pregledati zelo velike količine kode in včasih hitro opozori tudi na napake, ki bi človeškim virom morda ušle, je očitna odločitev, da proračun programa Bug Bounty raje porabijo za razvoj umetne inteligence.
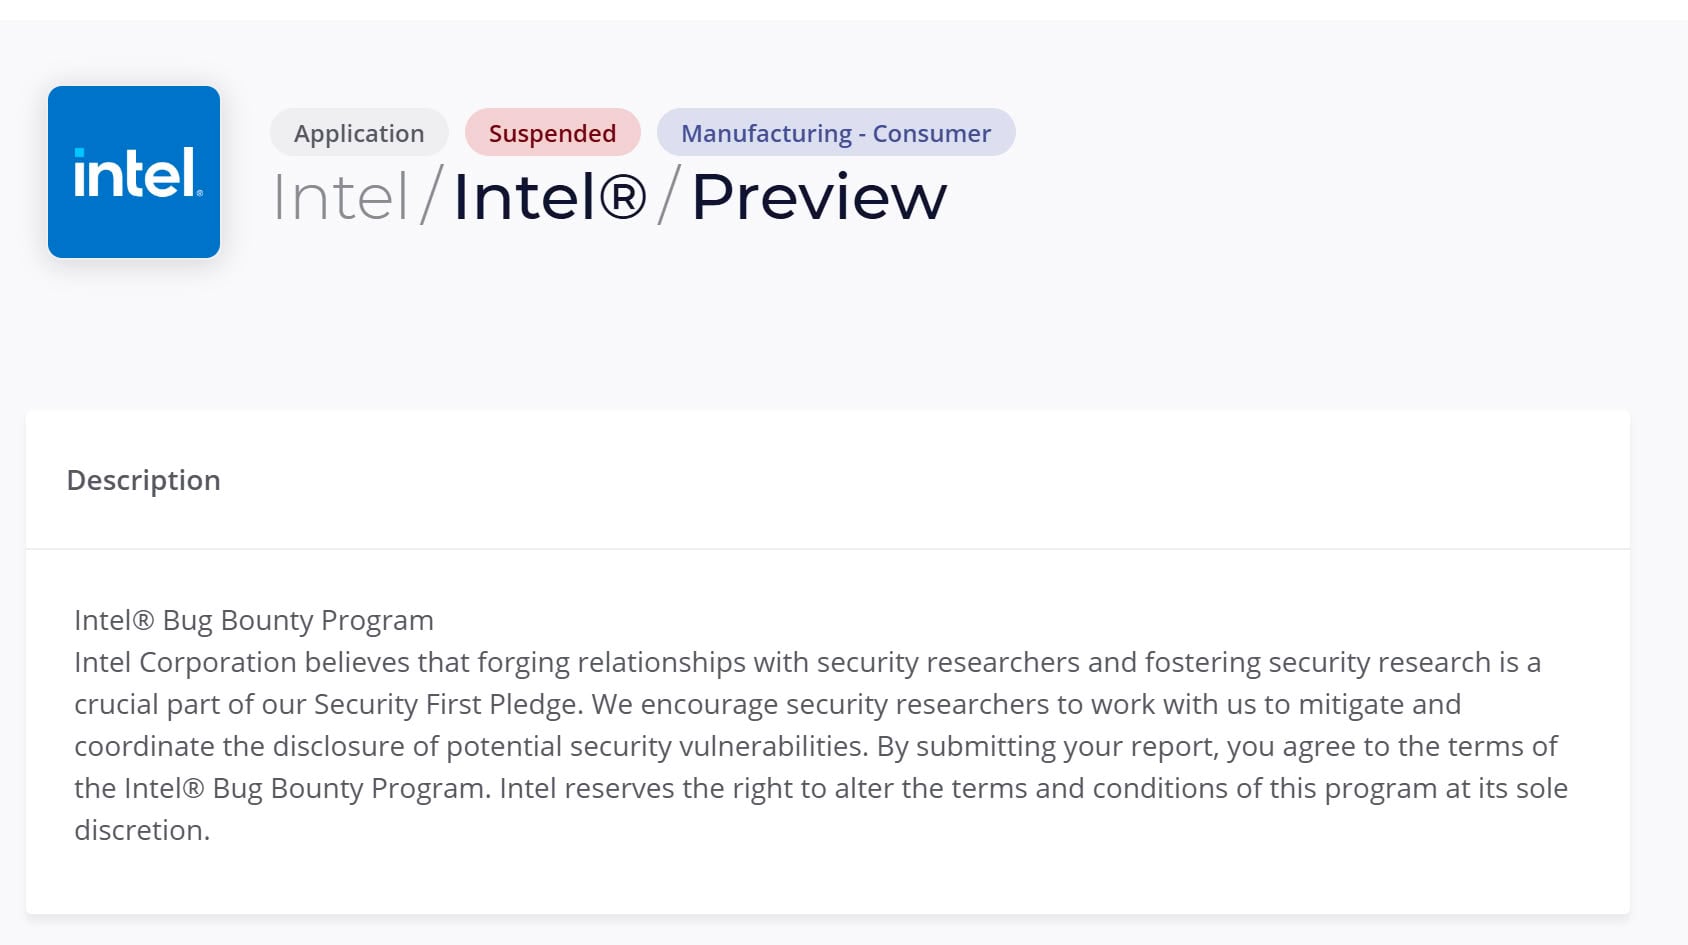
Funkcijo lova na hrošče na osnovi umetne inteligence poleg Intela aktivno uporablja tudi ekipa Microsofta, kar ima tudi rezultat: v zadnjem mesecu so zaradi učinkovitega dela umetne inteligence izdali popravke za skoraj 1000 ranljivosti. Tudi Google dejavno uporablja moč umetne inteligence pri odkrivanju ranljivosti, zato posodobitve Chroma vsebujejo ogromno popravkov napak, a tudi druga podjetja gredo v korak s časom in skušajo s pomočjo umetne inteligence svoje aplikacije in programska okolja narediti varnejša. Umetna inteligenca seveda ni nezmotljiva, varnostni strokovnjaki, strokovnjaki za kibernetsko varnost in programerji so še naprej potrebni in bodo verjetno še dolgo.
























