




Microsoft preizkuša uporabno novost, ki je udeležencem programa Windows Insider Preview že na voljo v preizkusnem kanalu Windows Insider Experimental (Future Platforms). Izgubljeni ali ukradeni prenosnik je mogoče zakleniti na daljavo in tako preprečiti dostop do njega. Običajni načini prijave so onemogočeni, zaklep pa lahko prekličejo le sistemski skrbniki podjetja ali organizacije. Rešitev ima še nekaj vrzeli, ki jih opisujemo v nadaljevanju.
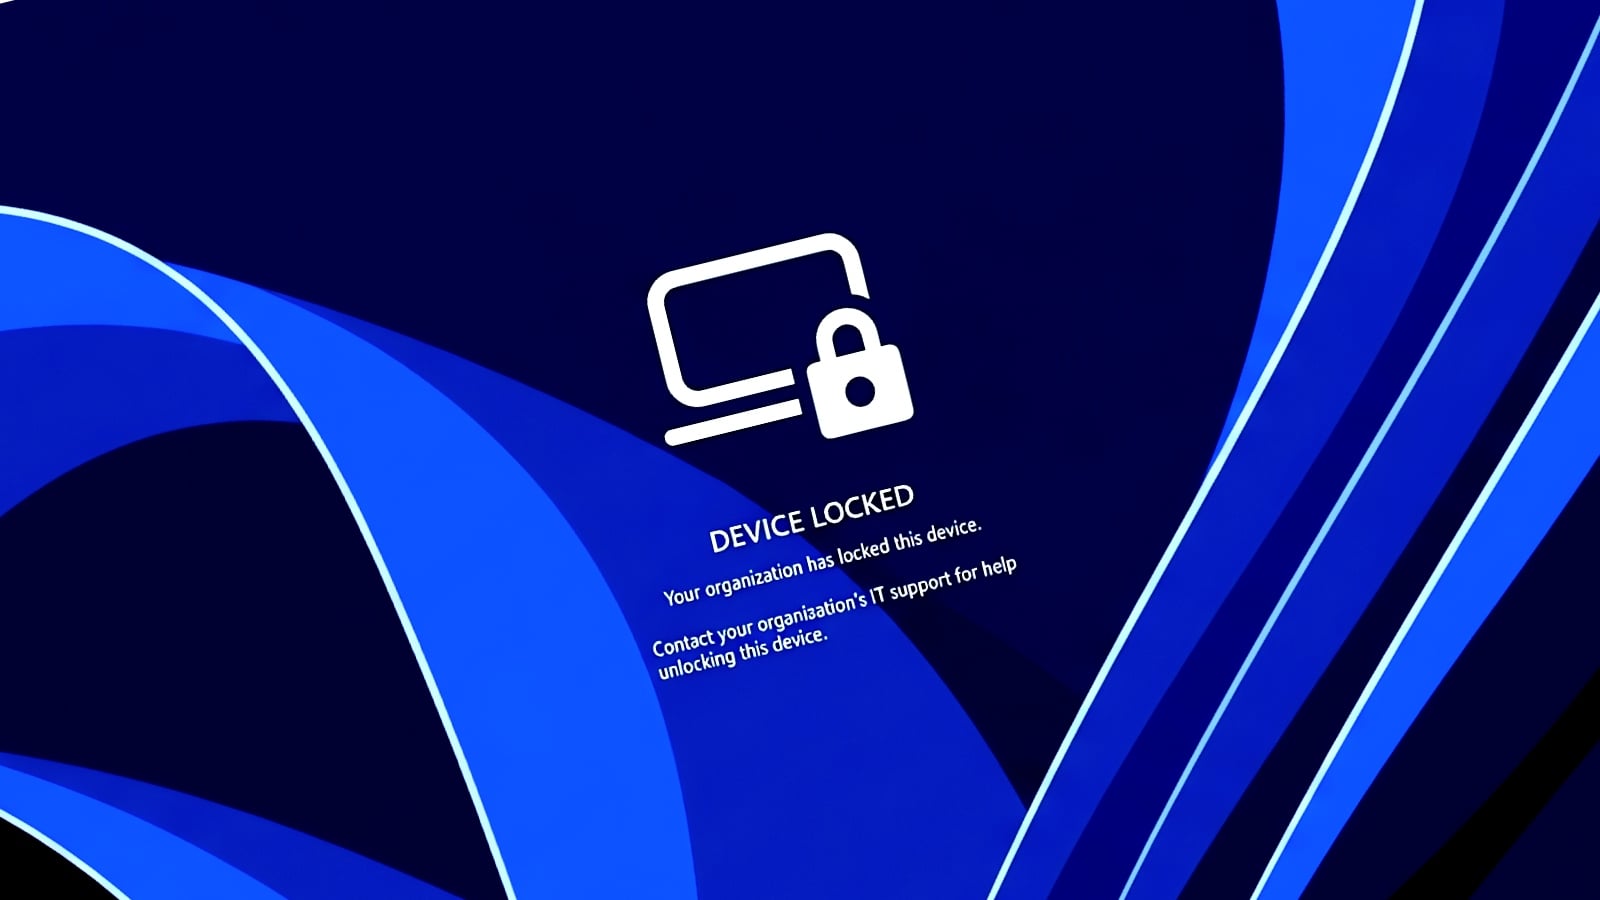
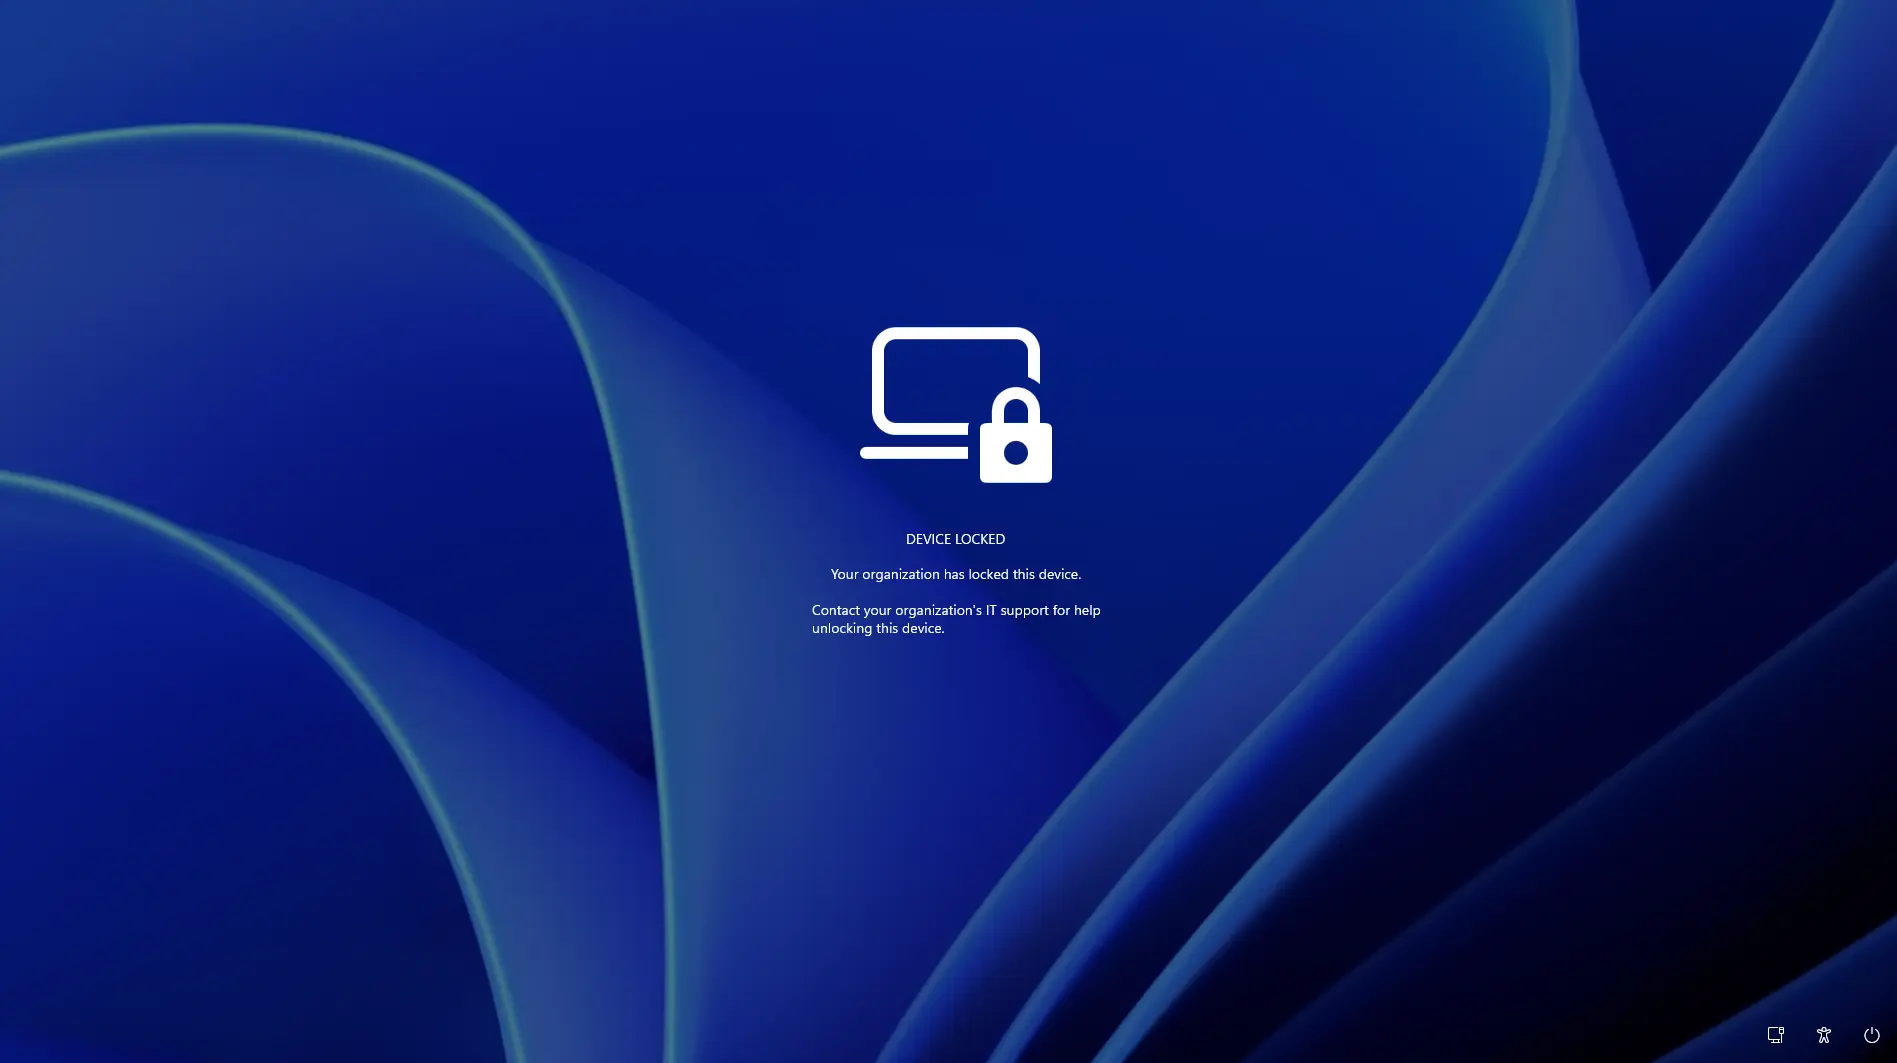
Remote Lock je prvič na voljo v predogledni graditvi 29708.1001. Ob kraji ni treba takoj izbrisati celotne vsebine sistemskega pogona, saj je mogoče tatovom dostop preprečiti že z zaklepom prenosnika. Funkcija je za zdaj namenjena dodatni zaščiti naprav v podjetjih in organizacijah, kjer jo lahko lokalni sistemski skrbniki sprožijo prek InTune. Ko se zaklep zaradi kraje, izgube ali drugega dogodka aktivira, sistem odjavi uporabnike iz vseh aktivnih sej, skrije običajne možnosti prijave in prikaže obvestilo, da je računalnik zaklenjen.
Pod obvestilom so lahko navedeni razlog za zaklep in dodatne informacije za odklepanje, na primer kontaktni podatki službe za podporo uporabnikom ali sistemskih skrbnikov organizacije. V tem načinu naprave ni mogoče odkleniti z geslom, kodo PIN ali funkcijo Windows Hello. Računalnik ostane zaklenjen tudi po ponovnem zagonu ali izgubi omrežne povezave. Zaklep je mogoče preklicati samo prek InTune.
Funkcija se zdi učinkovita, ima pa nekaj pomembnih omejitev. Ko skrbniki prek InTune sprožijo zaklepanje, se ukaz izvede šele, ko se ukradena naprava znova poveže z internetom. Če se naprava ne poveže, podatki ostanejo ogroženi.
Remote Lock še vedno dopušča zagon v varnem načinu, zagon z zunanje naprave in dostop do obnovitvenega okolja Windows Recovery Environment. Vse tri možnosti so lahko izhodišče za napad. Microsoft zato skrbnikom priporoča, naj vedno zahtevajo šifriranje z BitLockerjem. Tako tatovi ne morejo dostopati do vsebine pogona, ki ga odstranijo iz računalnika.
Preizkusna funkcija Remote Lock bo sprva na voljo samo poslovnim uporabnikom. Po opisu jo je mogoče uporabljati v sistemih Windows 11 in Windows 10, na seznamu podprtih operacijskih sistemov pa je tudi nekaj izdaj Windows Server. Ker je funkcija še v preizkusni fazi, ostaja odprto, ali bo v končni različici na voljo v vseh navedenih sistemih in ali jo bo Microsoft pozneje ponudil širšemu krogu uporabnikov. Do končne različice bi lahko odpravili tudi omenjene vrzeli.